Visite guidée
CISO Assistant, écran par écran
De vrais écrans d'une instance de démonstration, du tableau de bord analytique jusqu'à l'API.
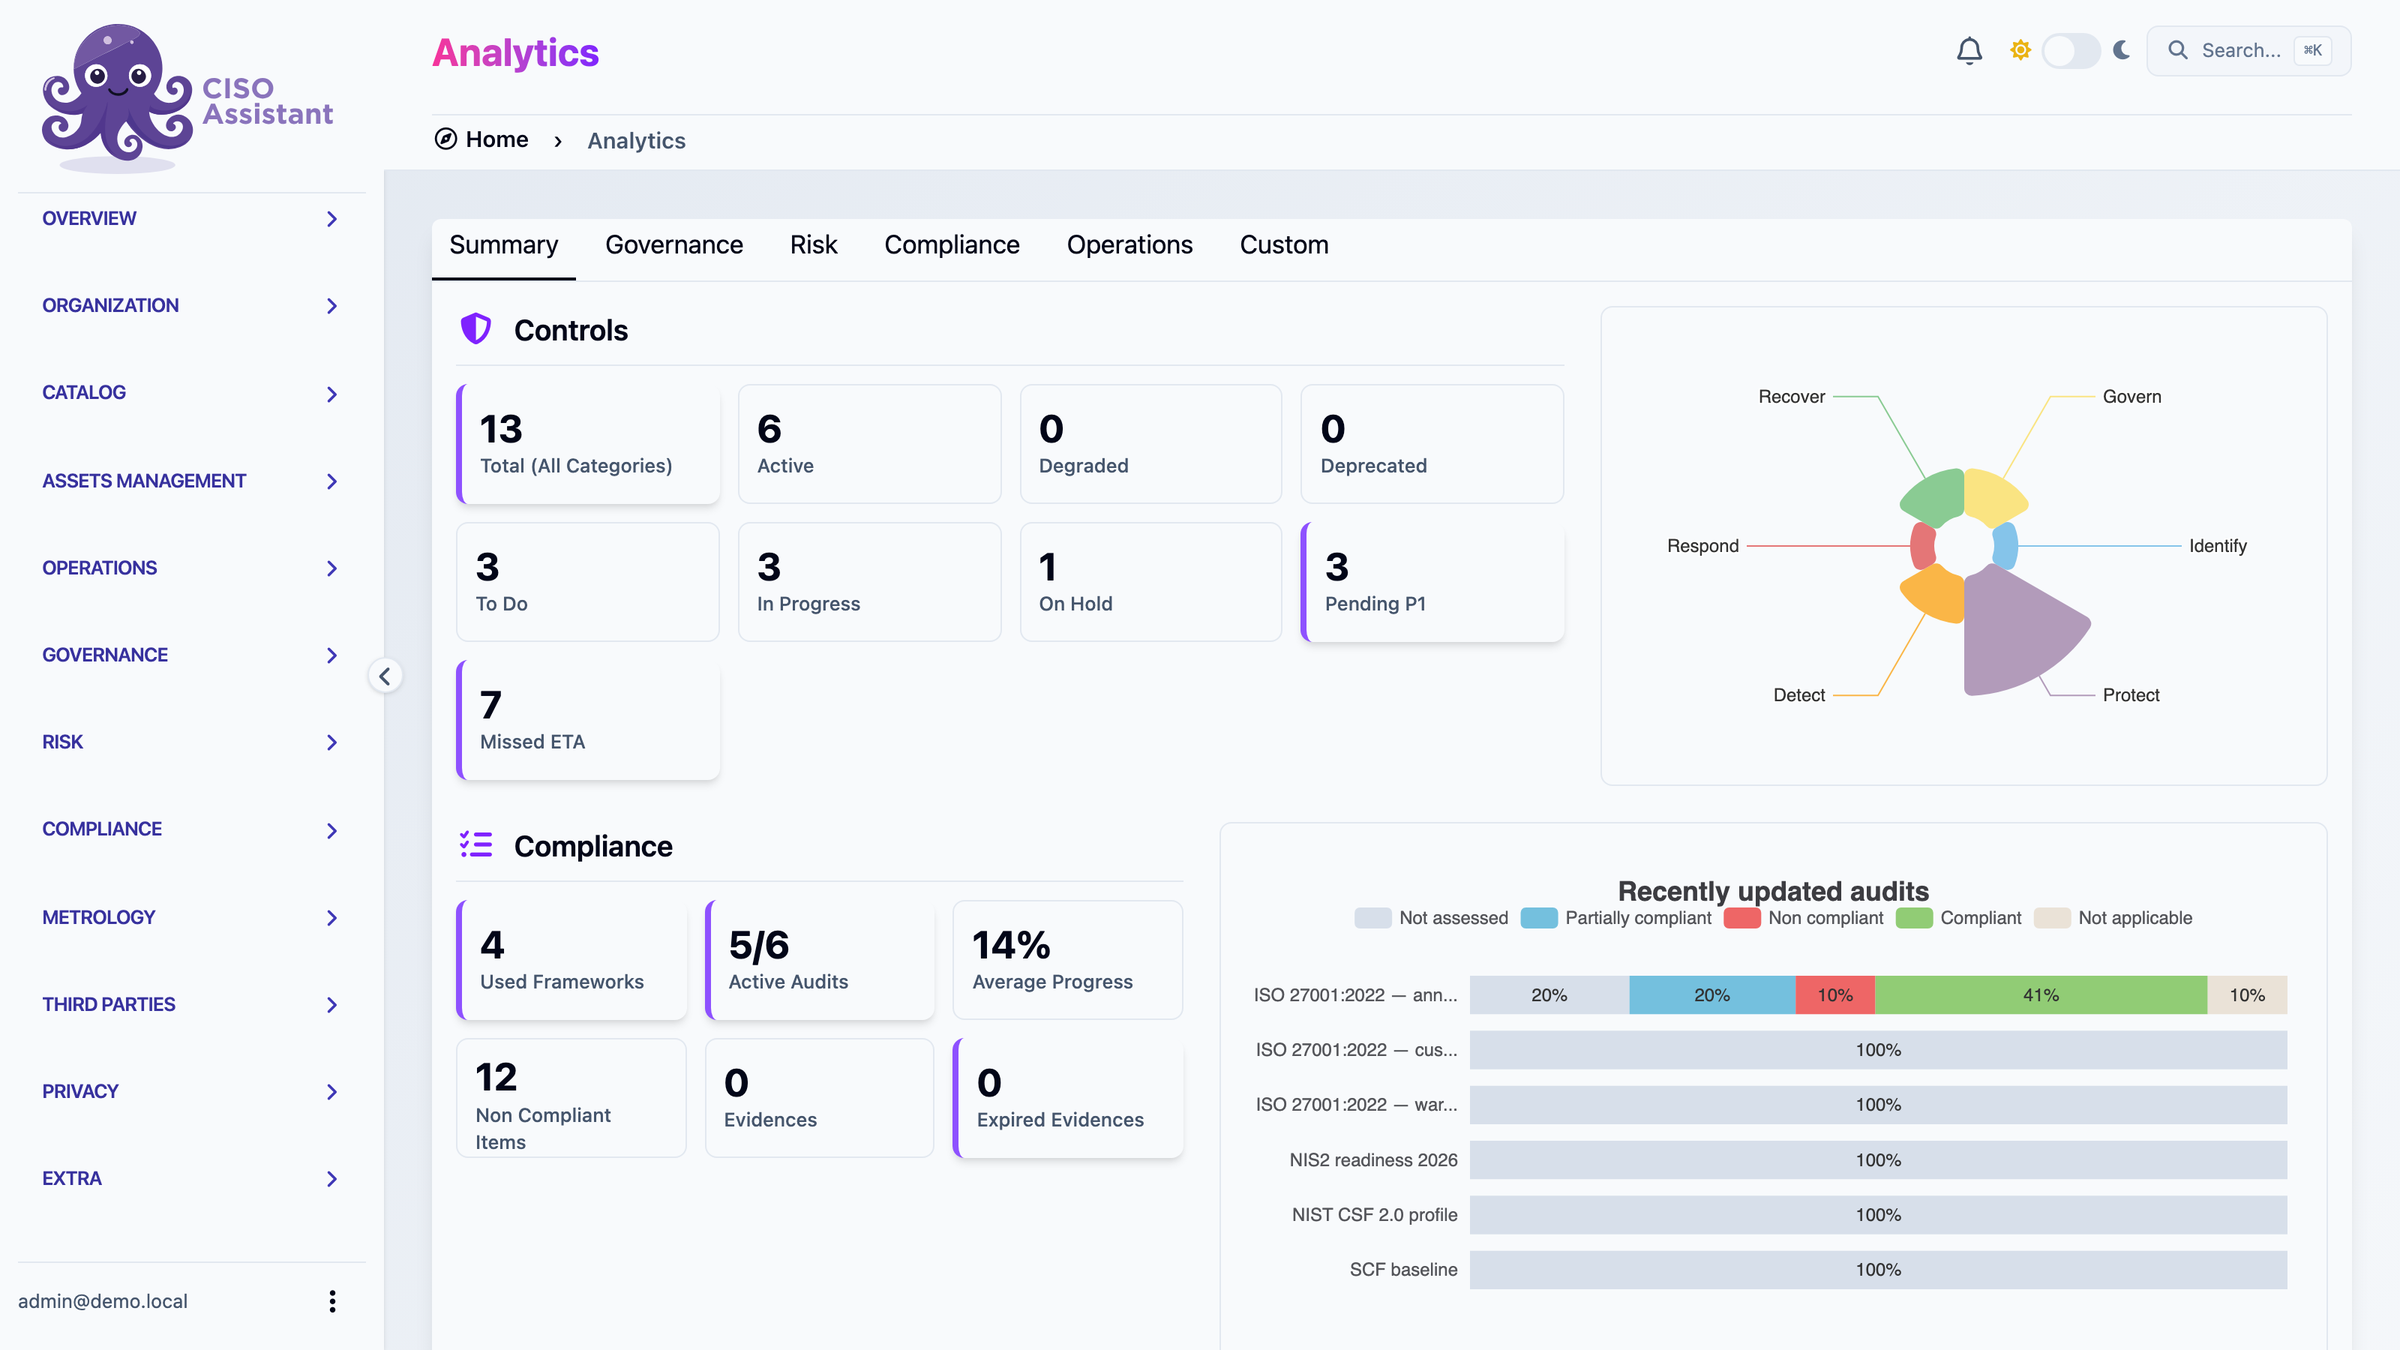
Analytique
Tout votre programme sur un écran
Les mesures par statut, la conformité des audits en cours et l'avancement de chaque audit.
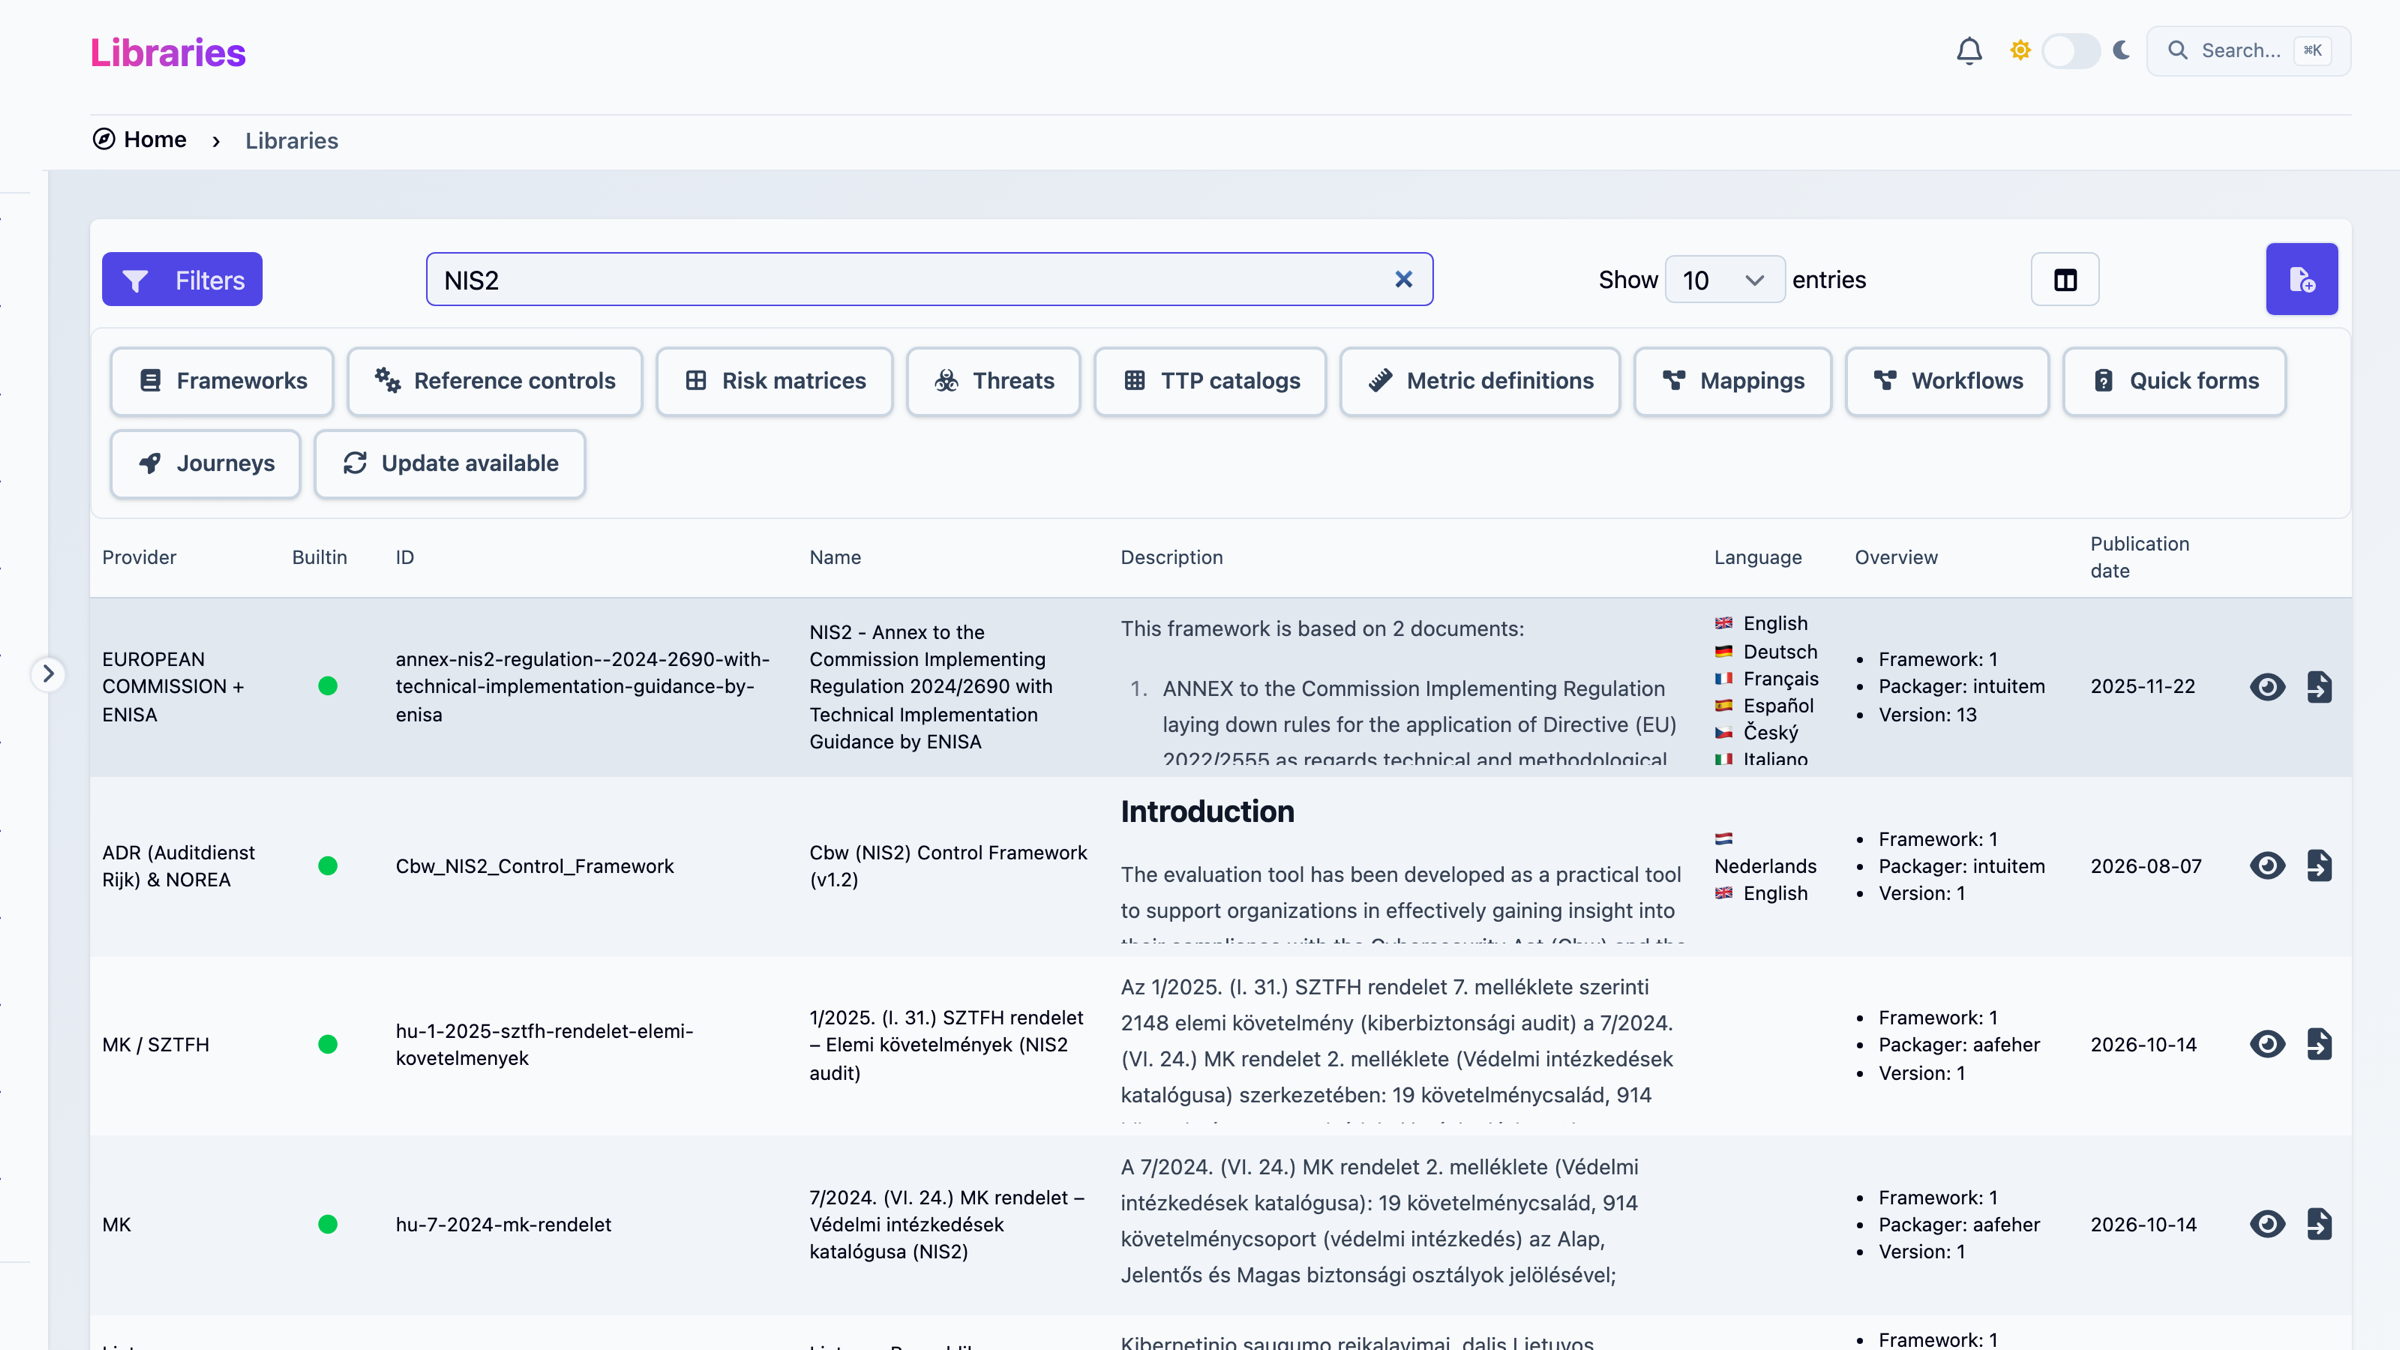
Bibliothèque
Partez d'une bibliothèque, pas d'une page blanche
Plus de 200 référentiels, de NIS2 et ses transpositions nationales à ISO et au NIST, ainsi que des mappings, des matrices de risque, des catalogues de menaces, des mesures de référence et des workflows, chargés en un clic.
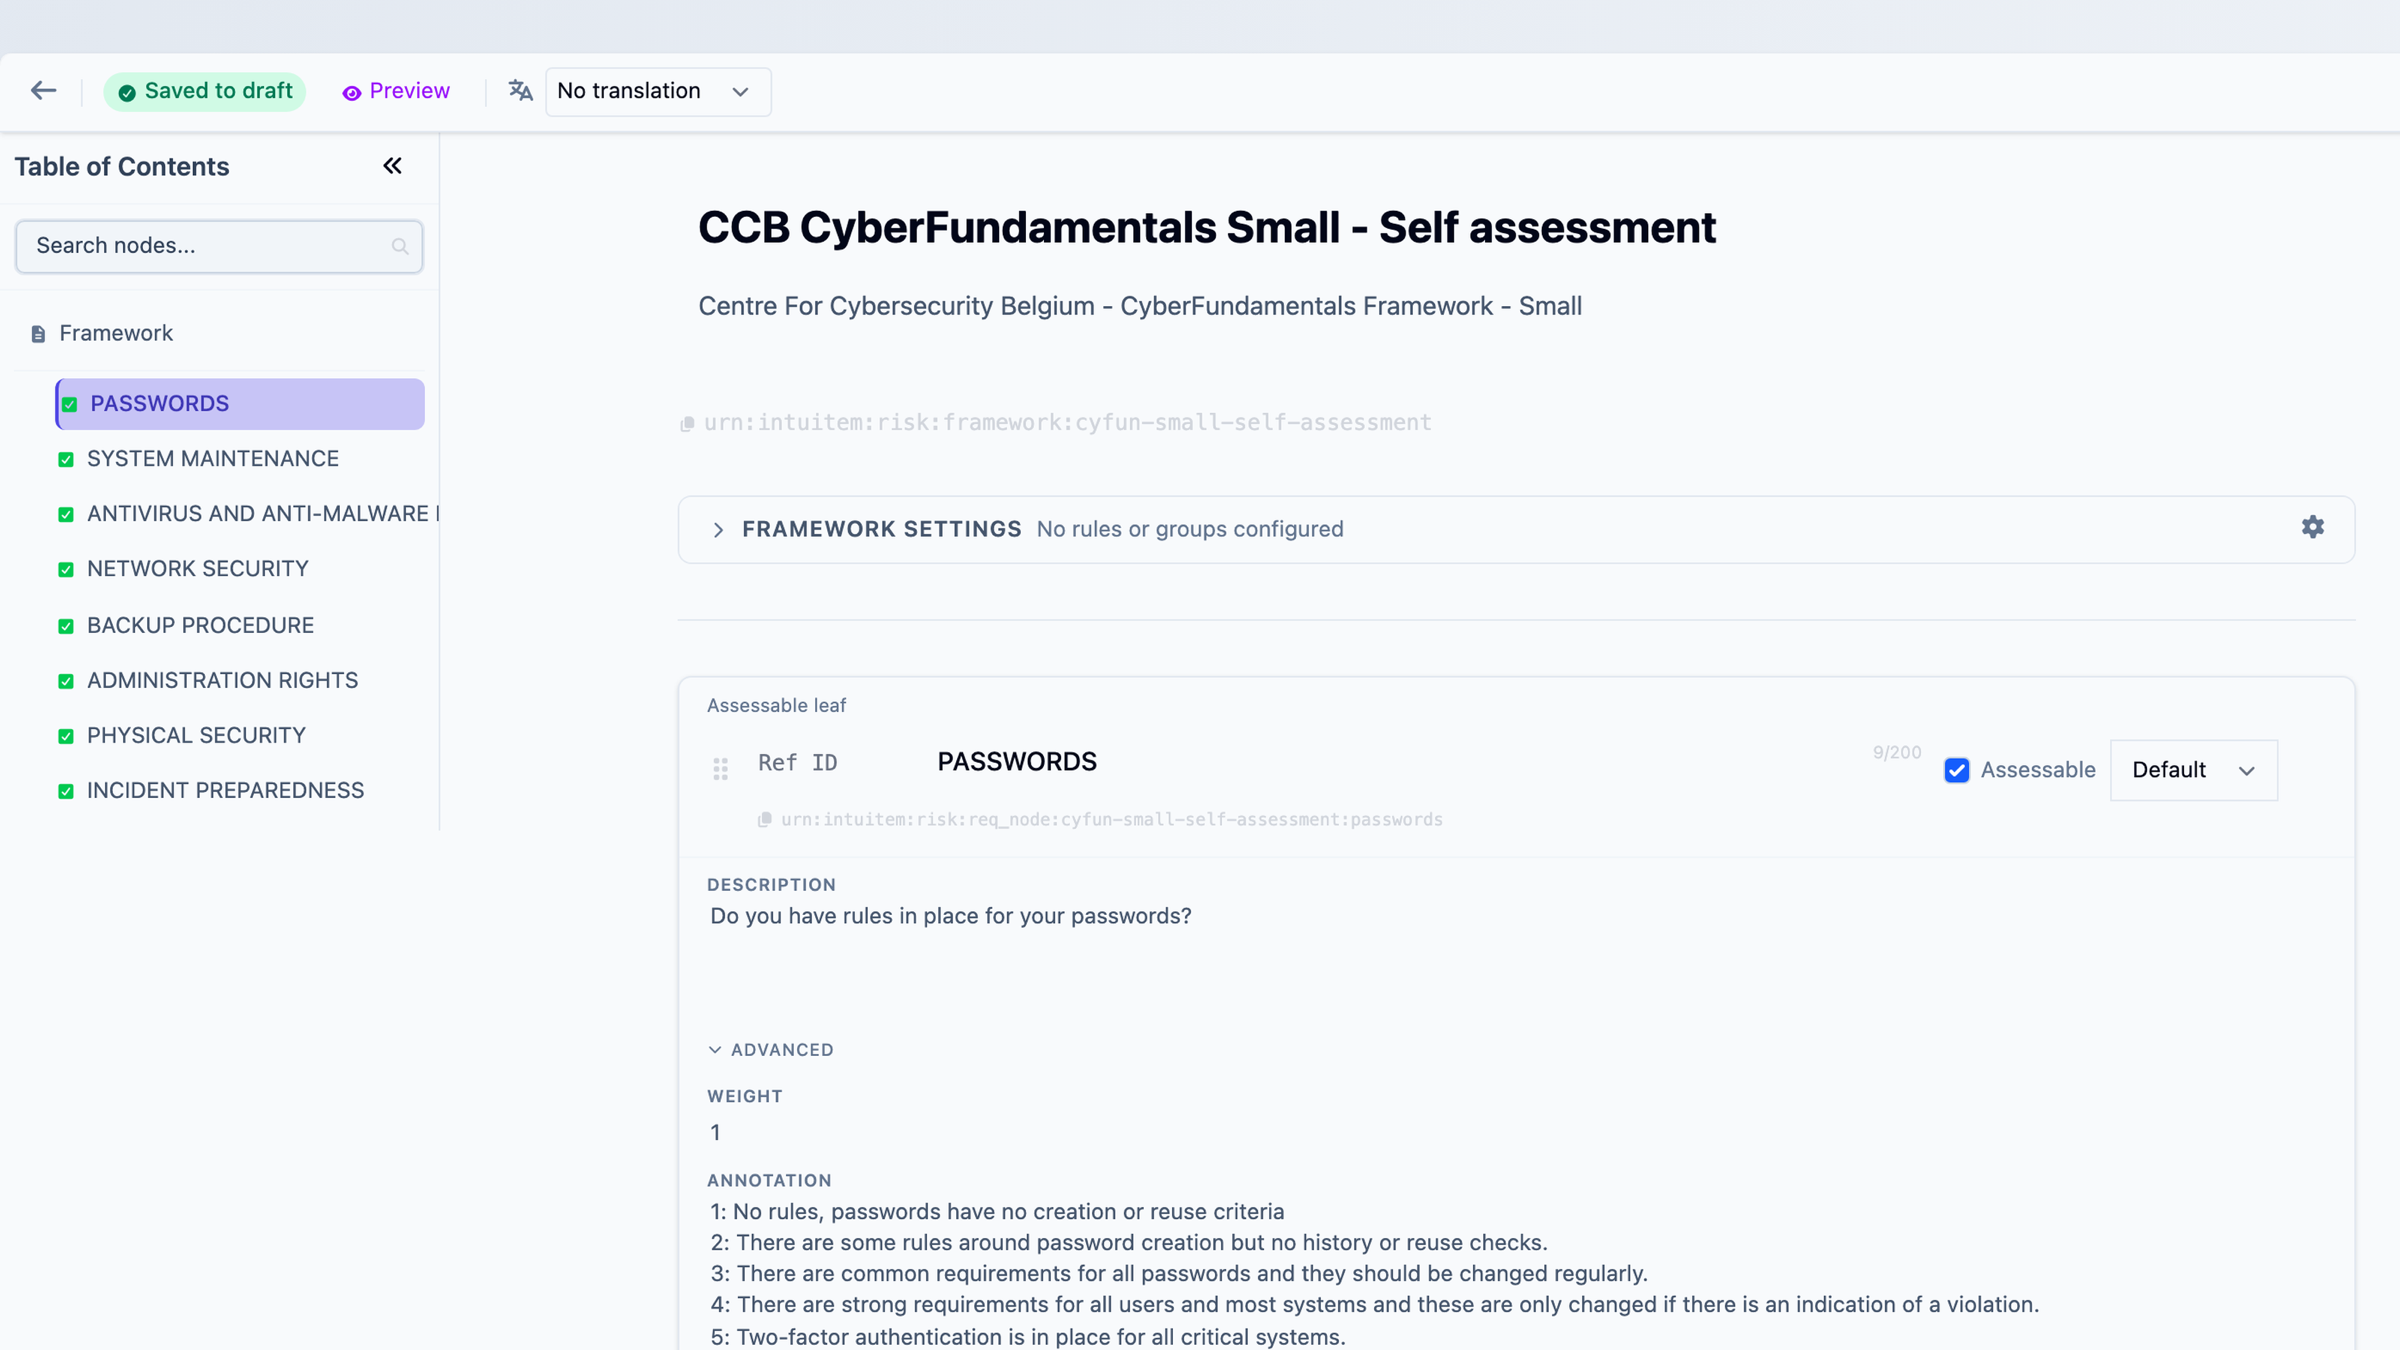
Éditeur de bibliothèques
Créez vos propres référentiels et formulaires
Rédigez un référentiel, une matrice de risque ou un formulaire dans un éditeur visuel, ou importez-en un existant pour l'adapter, puis publiez-le comme n'importe quelle bibliothèque du catalogue.
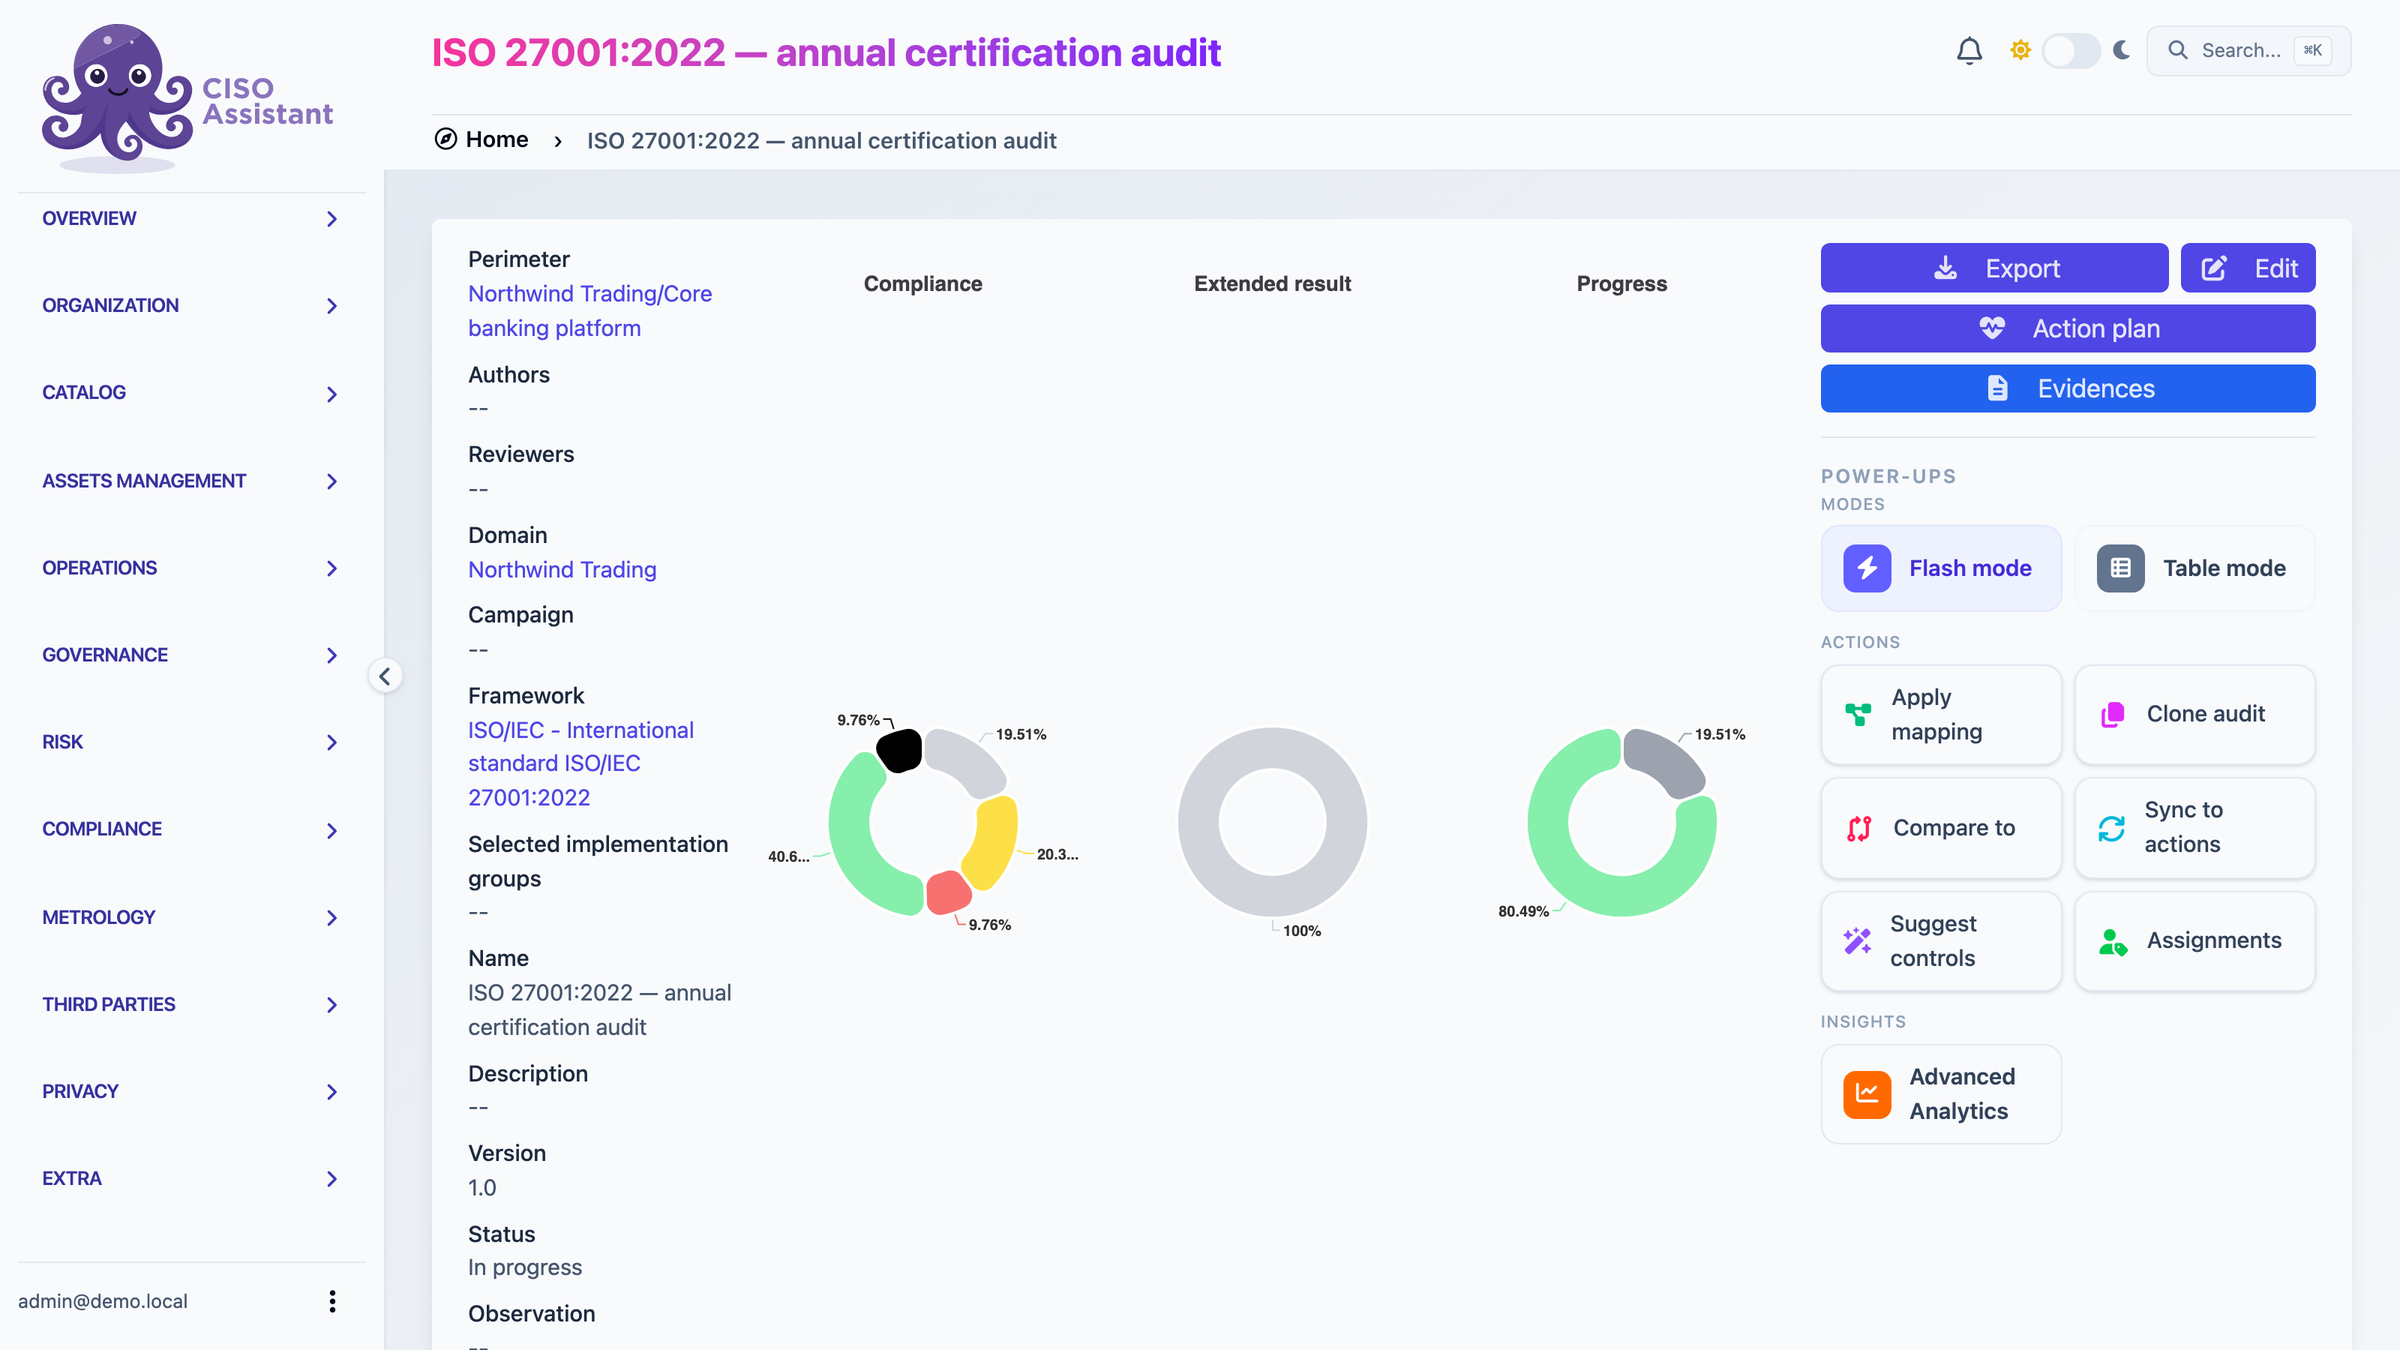
Audits
Un audit ISO 27001 de bout en bout
Conformité et avancement d'un coup d'œil, modes flash et tableau pour évaluer vite, plan d'action et preuves à un clic.
Mappings
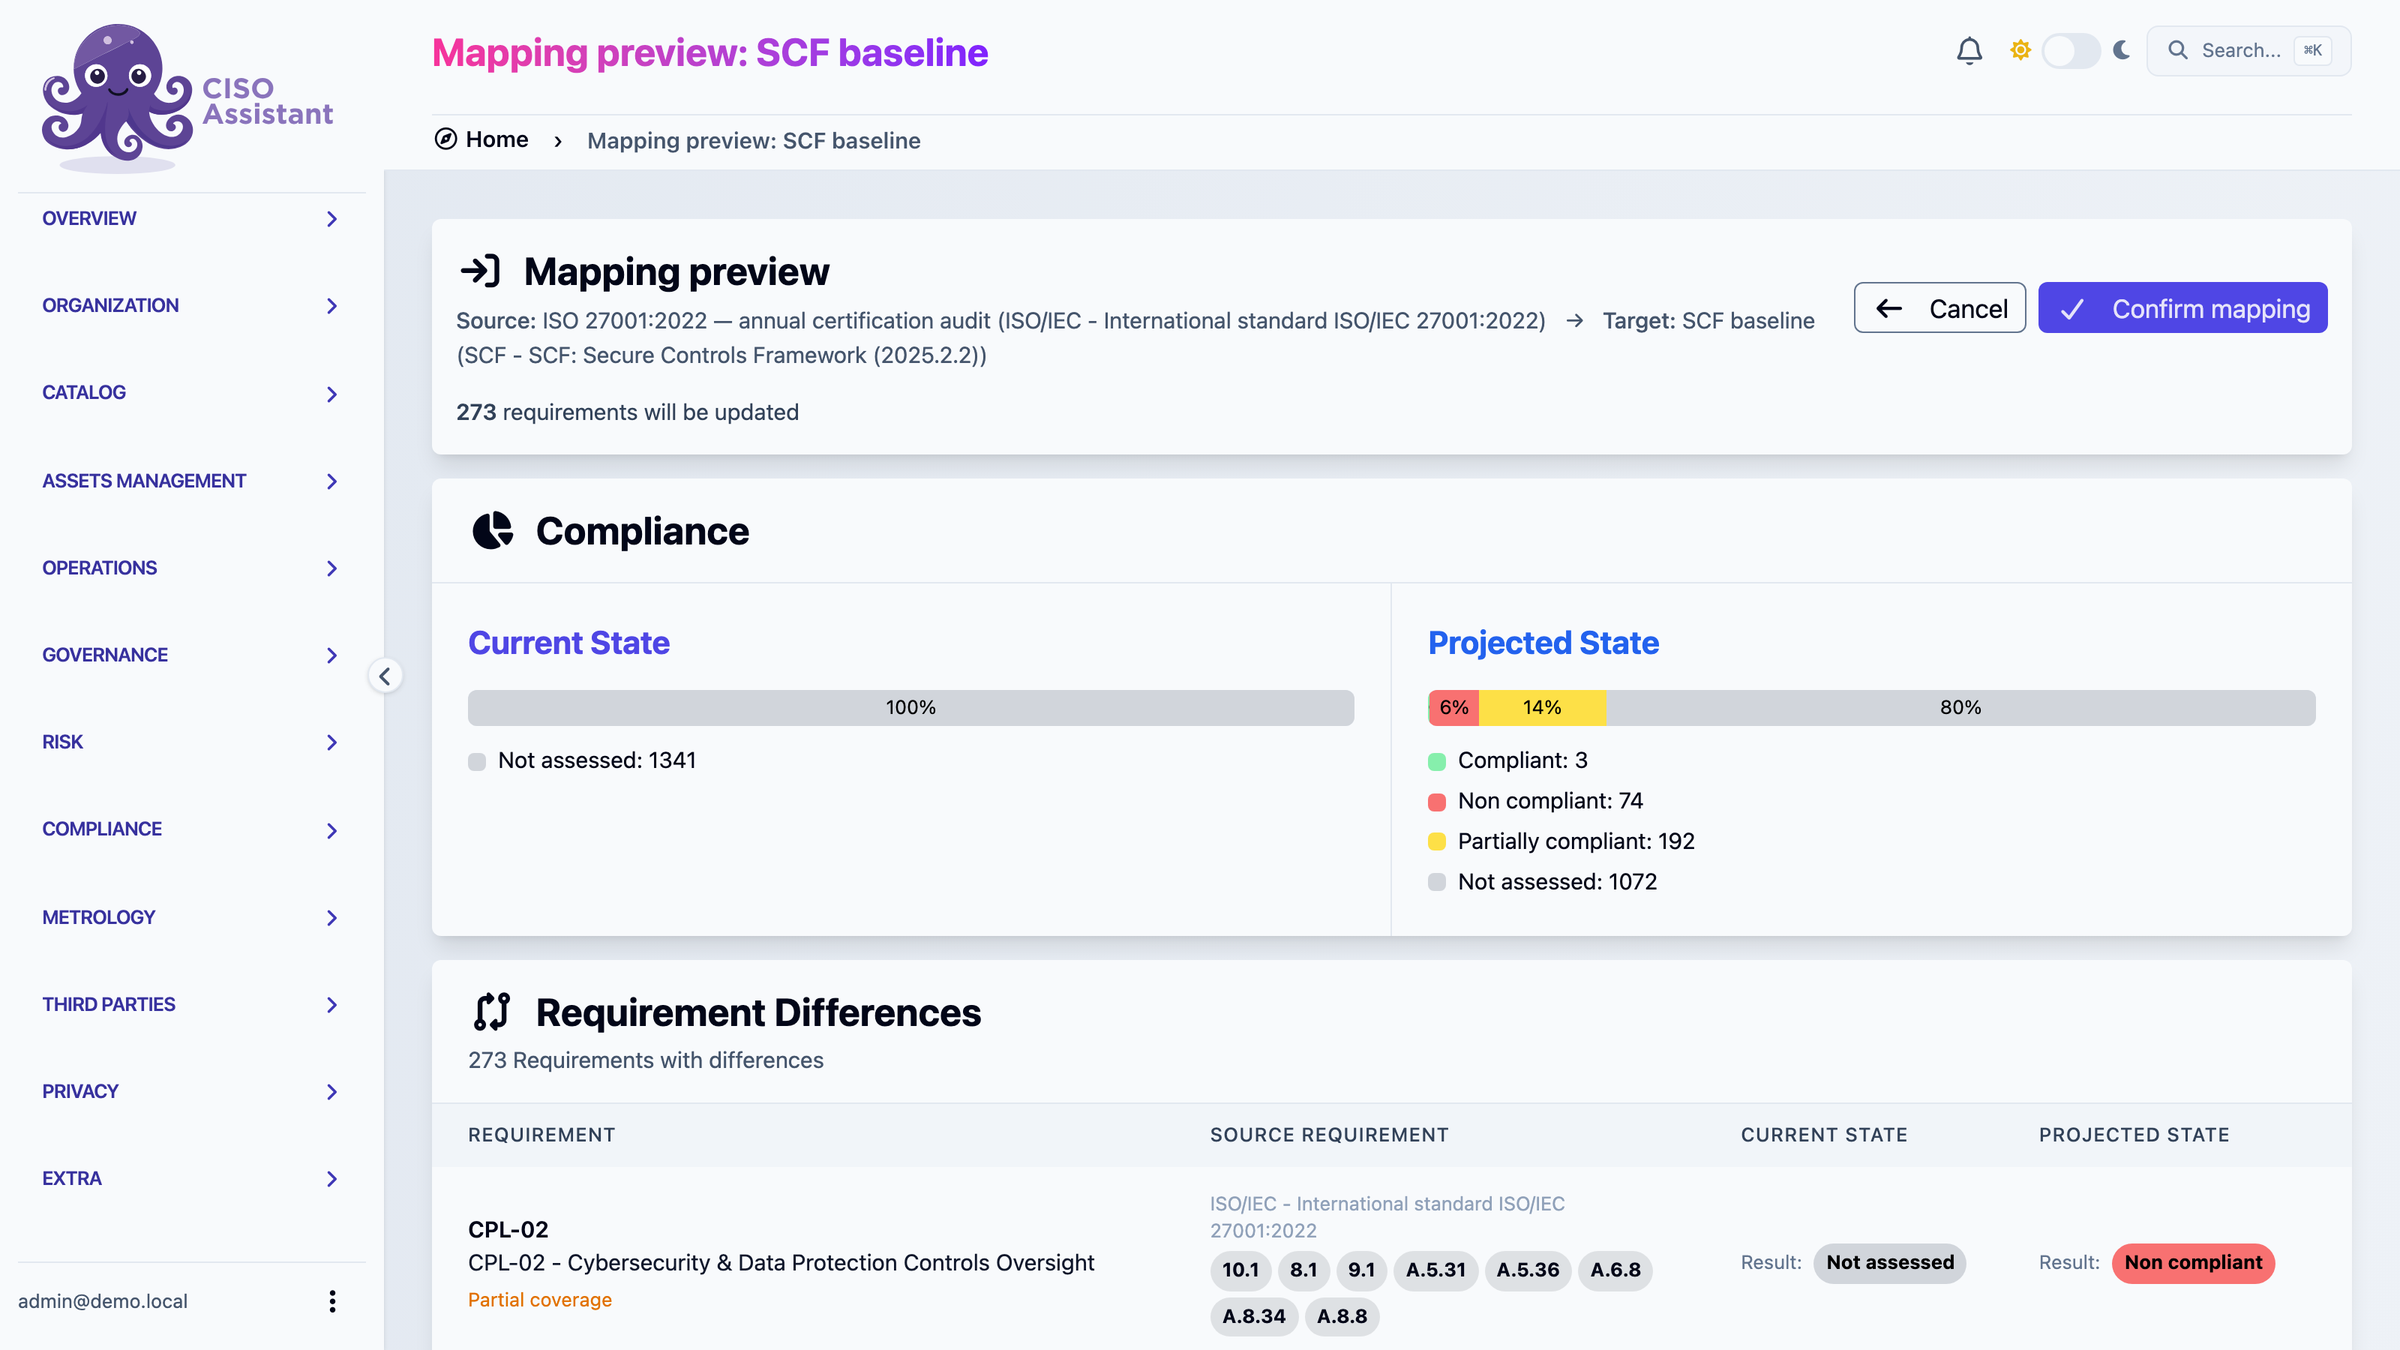
Réutiliser un audit sur un autre référentiel
Projetez un audit ISO 27001 sur la baseline SCF : prévisualisez la conformité projetée et chaque exigence modifiée avant de confirmer.
Réutilisation des mesures
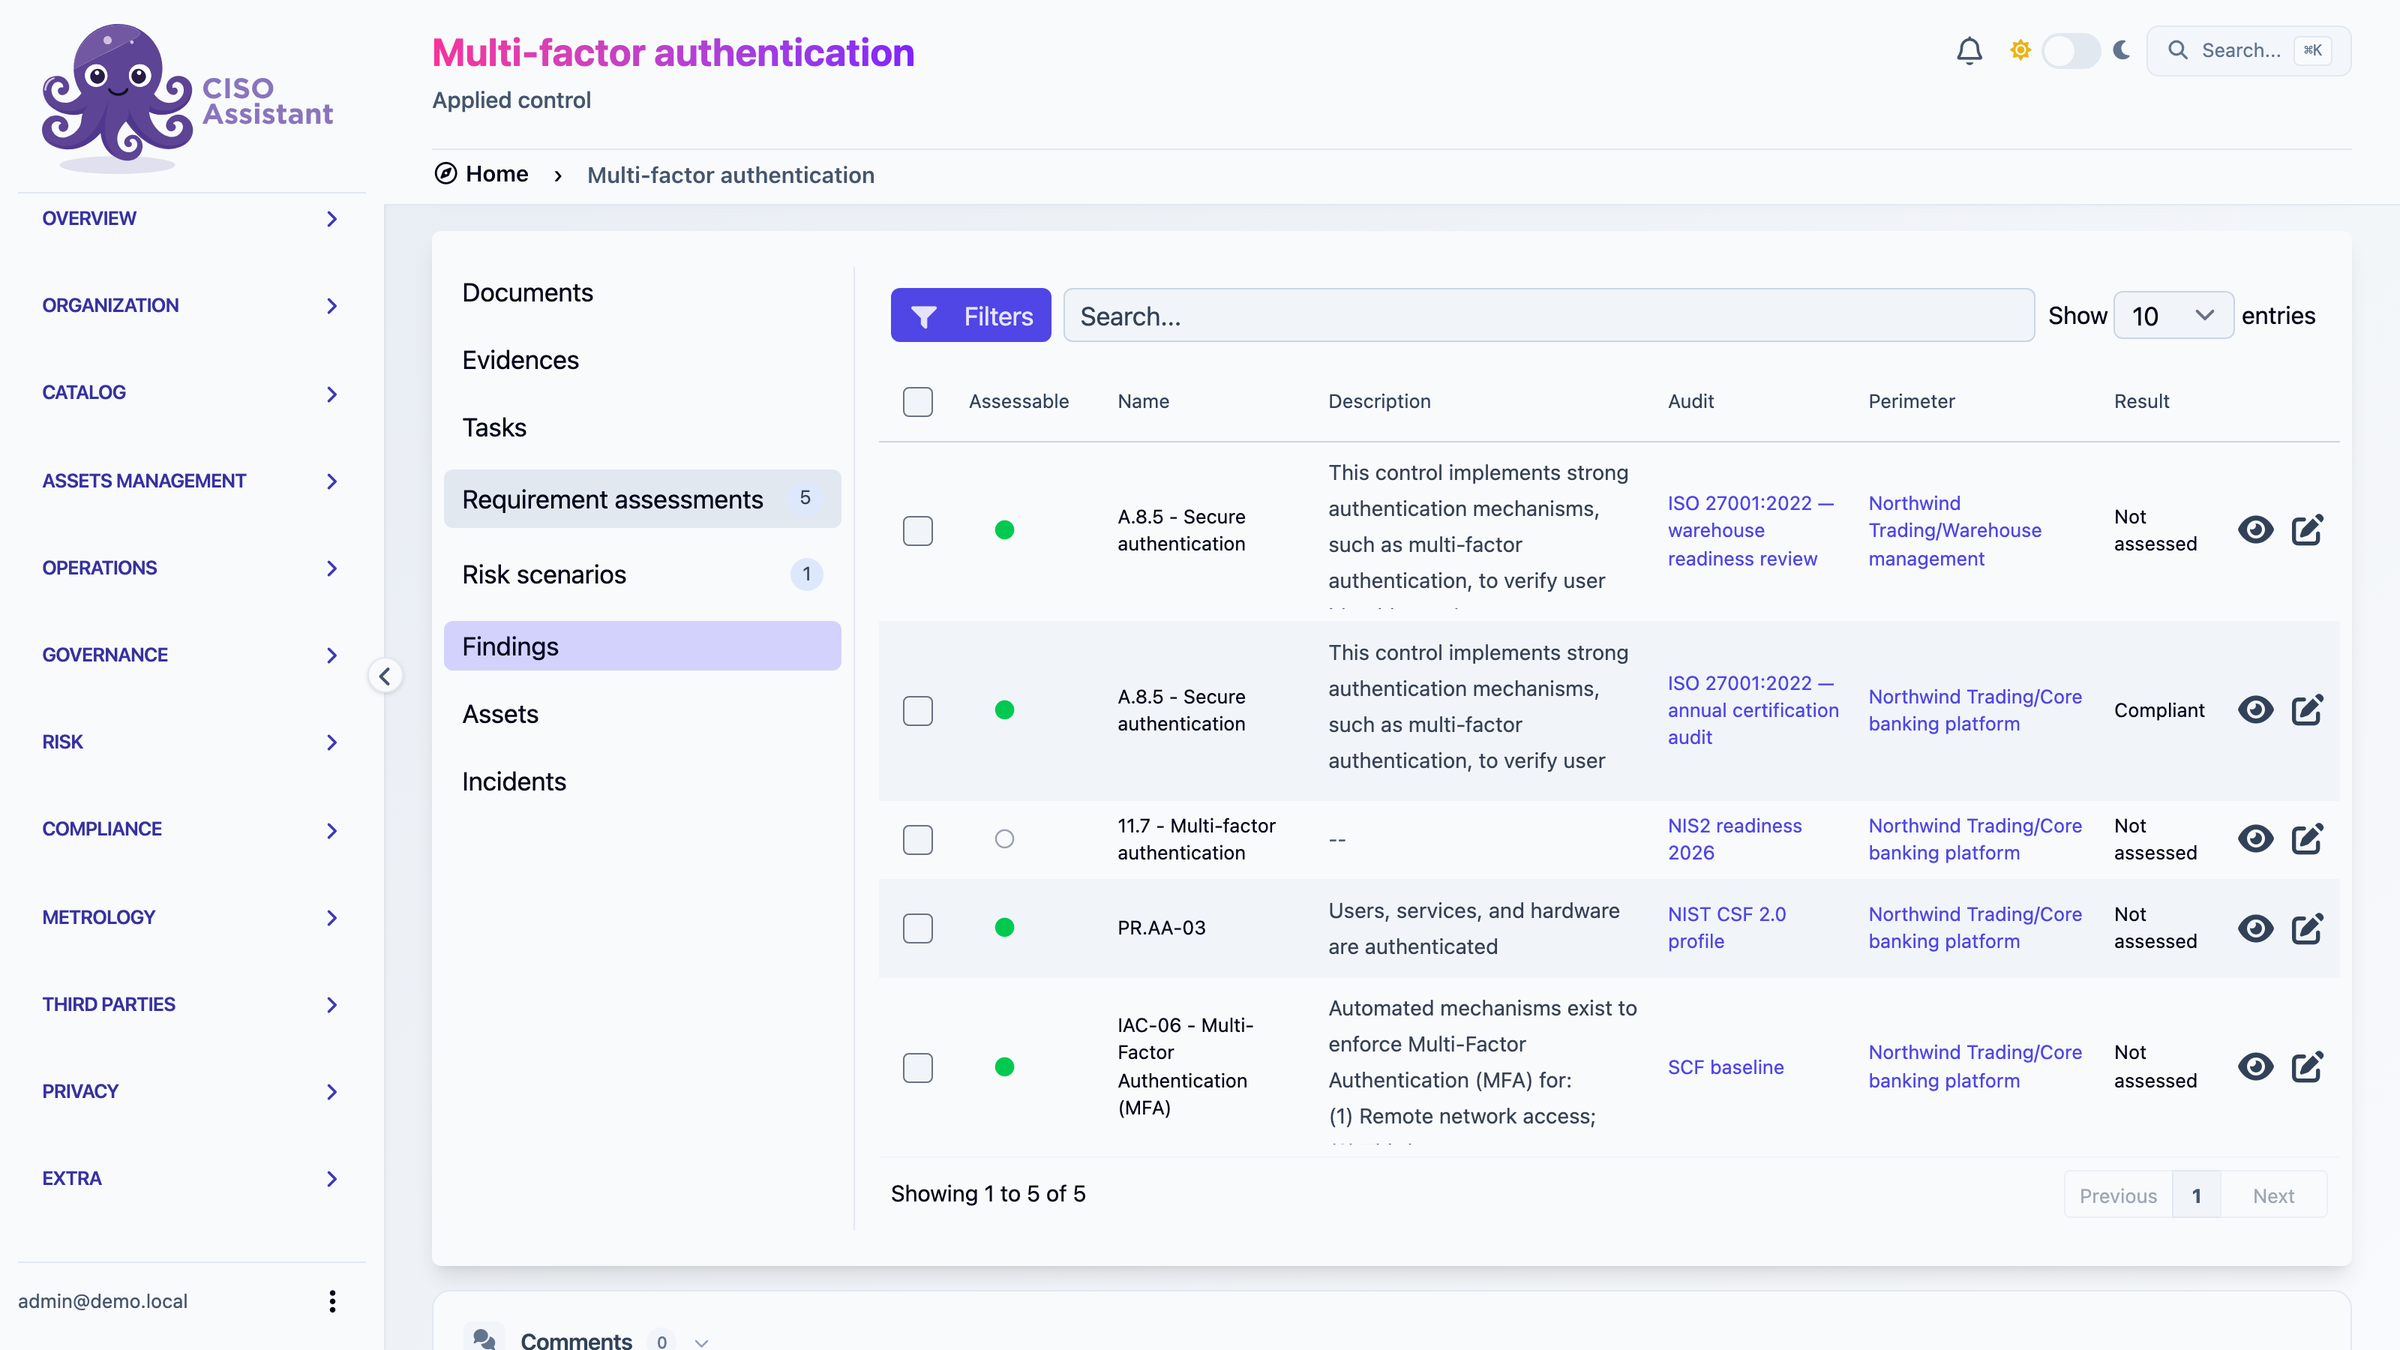
Une mesure, plusieurs référentiels
Une seule mesure d'authentification multifacteur répond en même temps aux exigences d'ISO 27001, NIS2, NIST CSF 2.0 et SCF.
Mesures appliquées
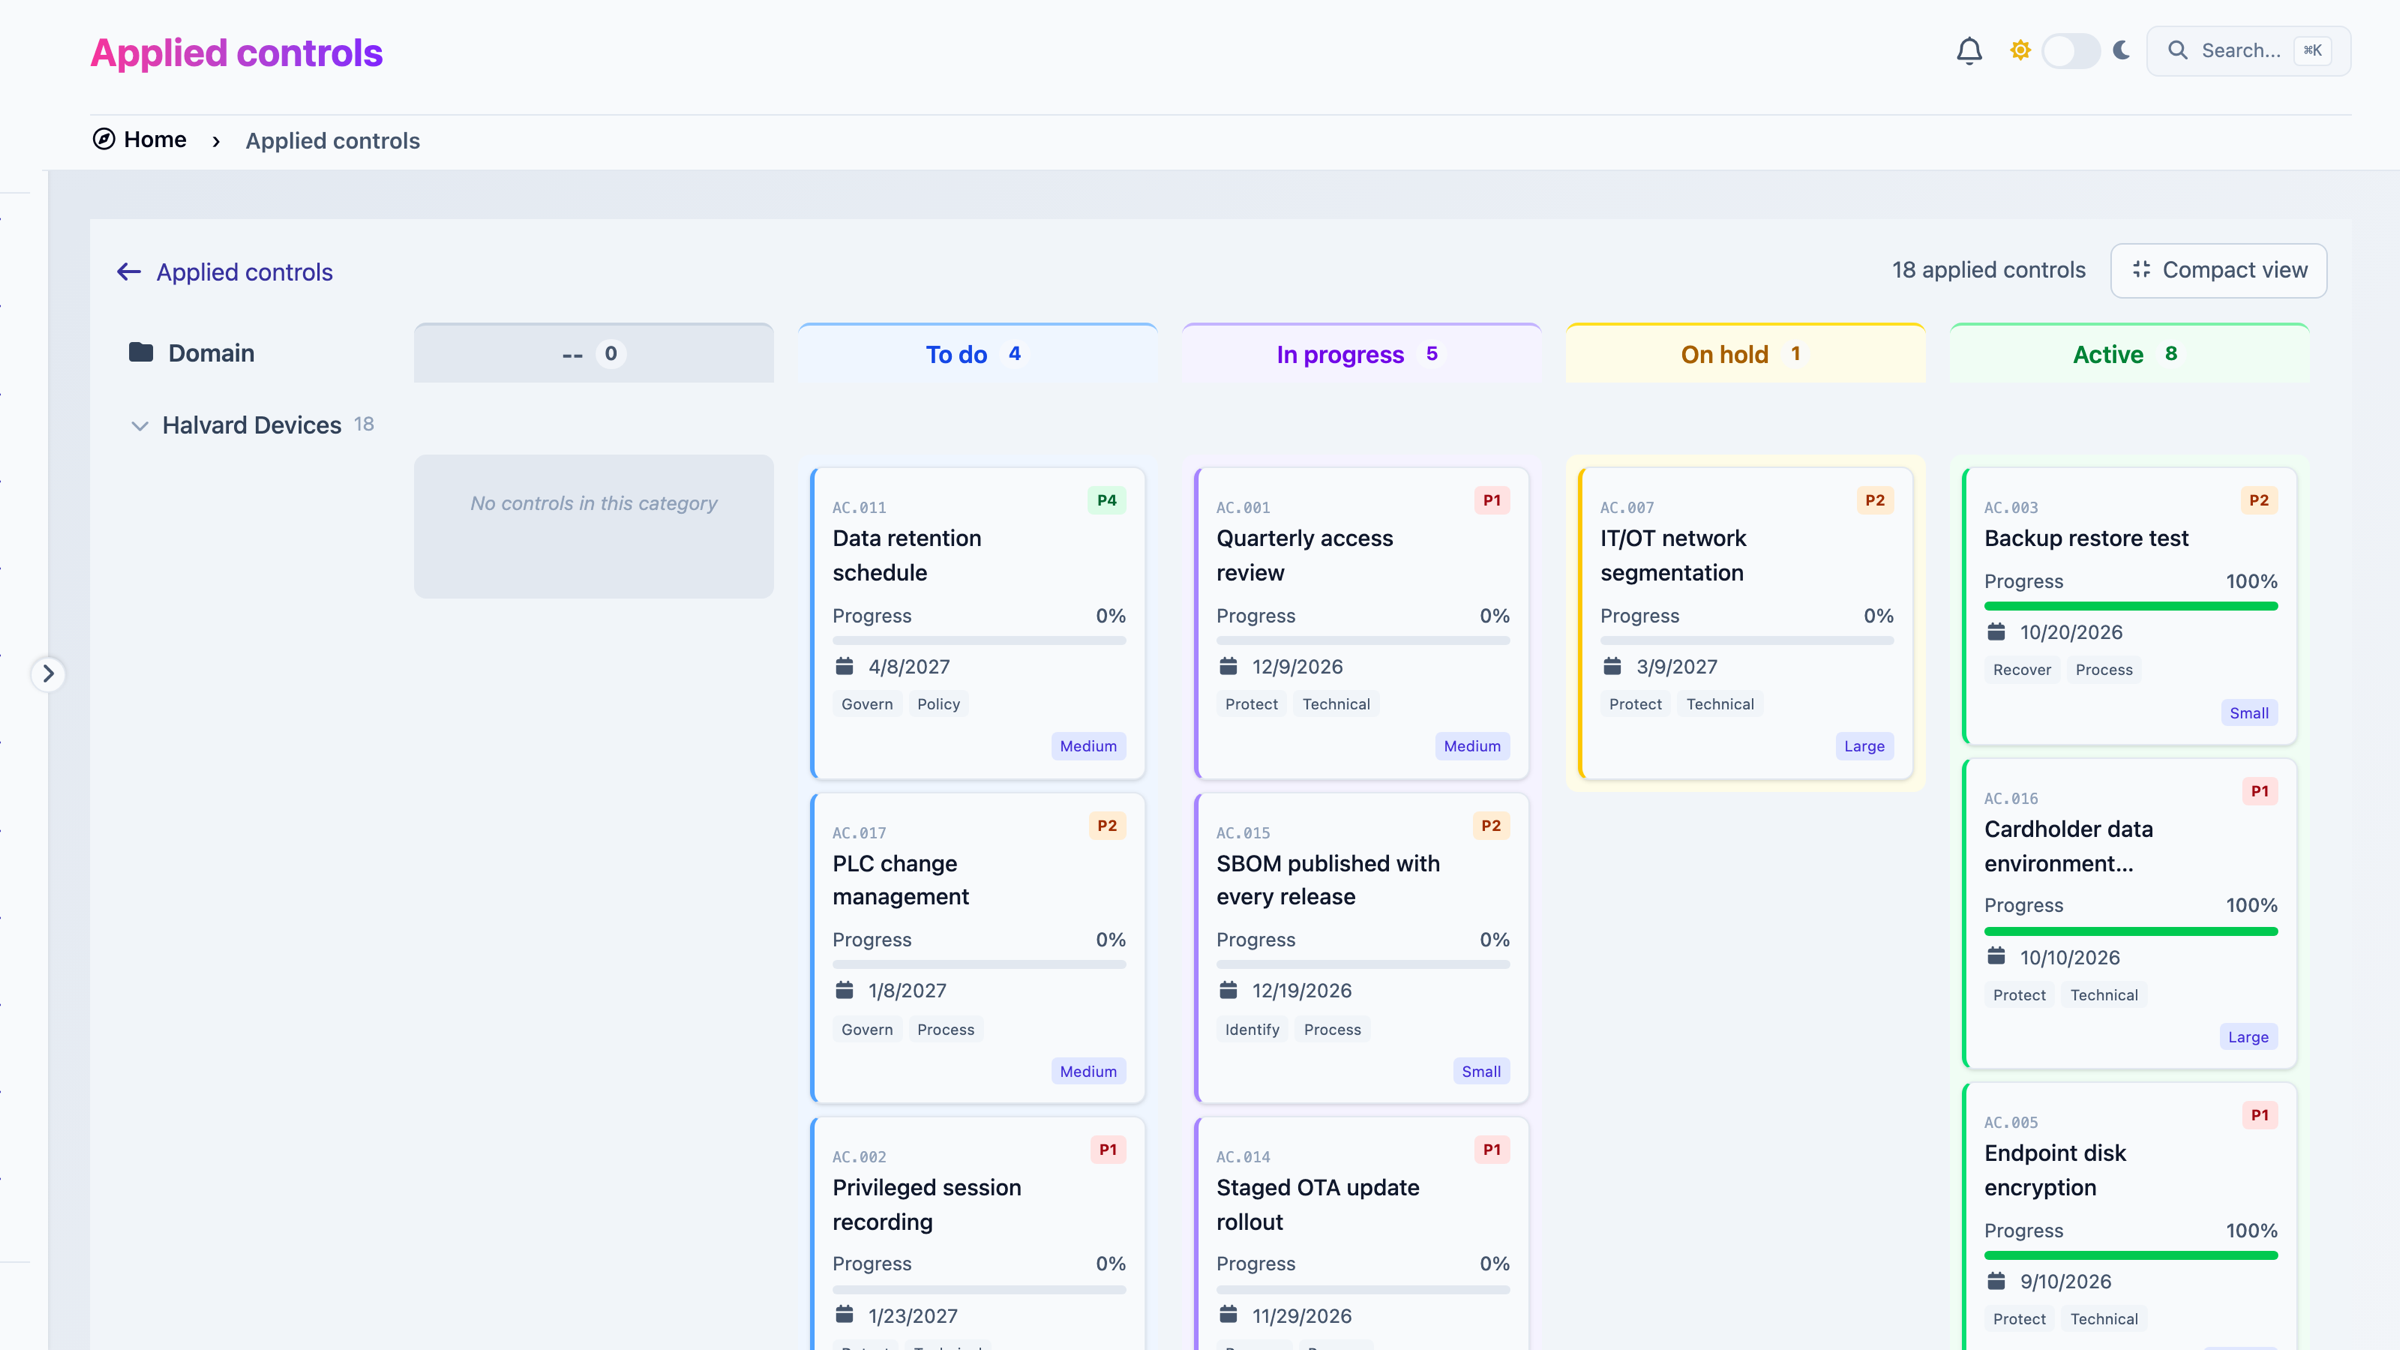
Le plan d'action, dans la vue qui vous convient
Chaque mesure avec sa priorité, son statut, son responsable, son échéance, son effort et les actifs protégés. Travaillez depuis le tableau filtrable, le tableau kanban, le mode flash ou l'analytique.
Tâches et preuves
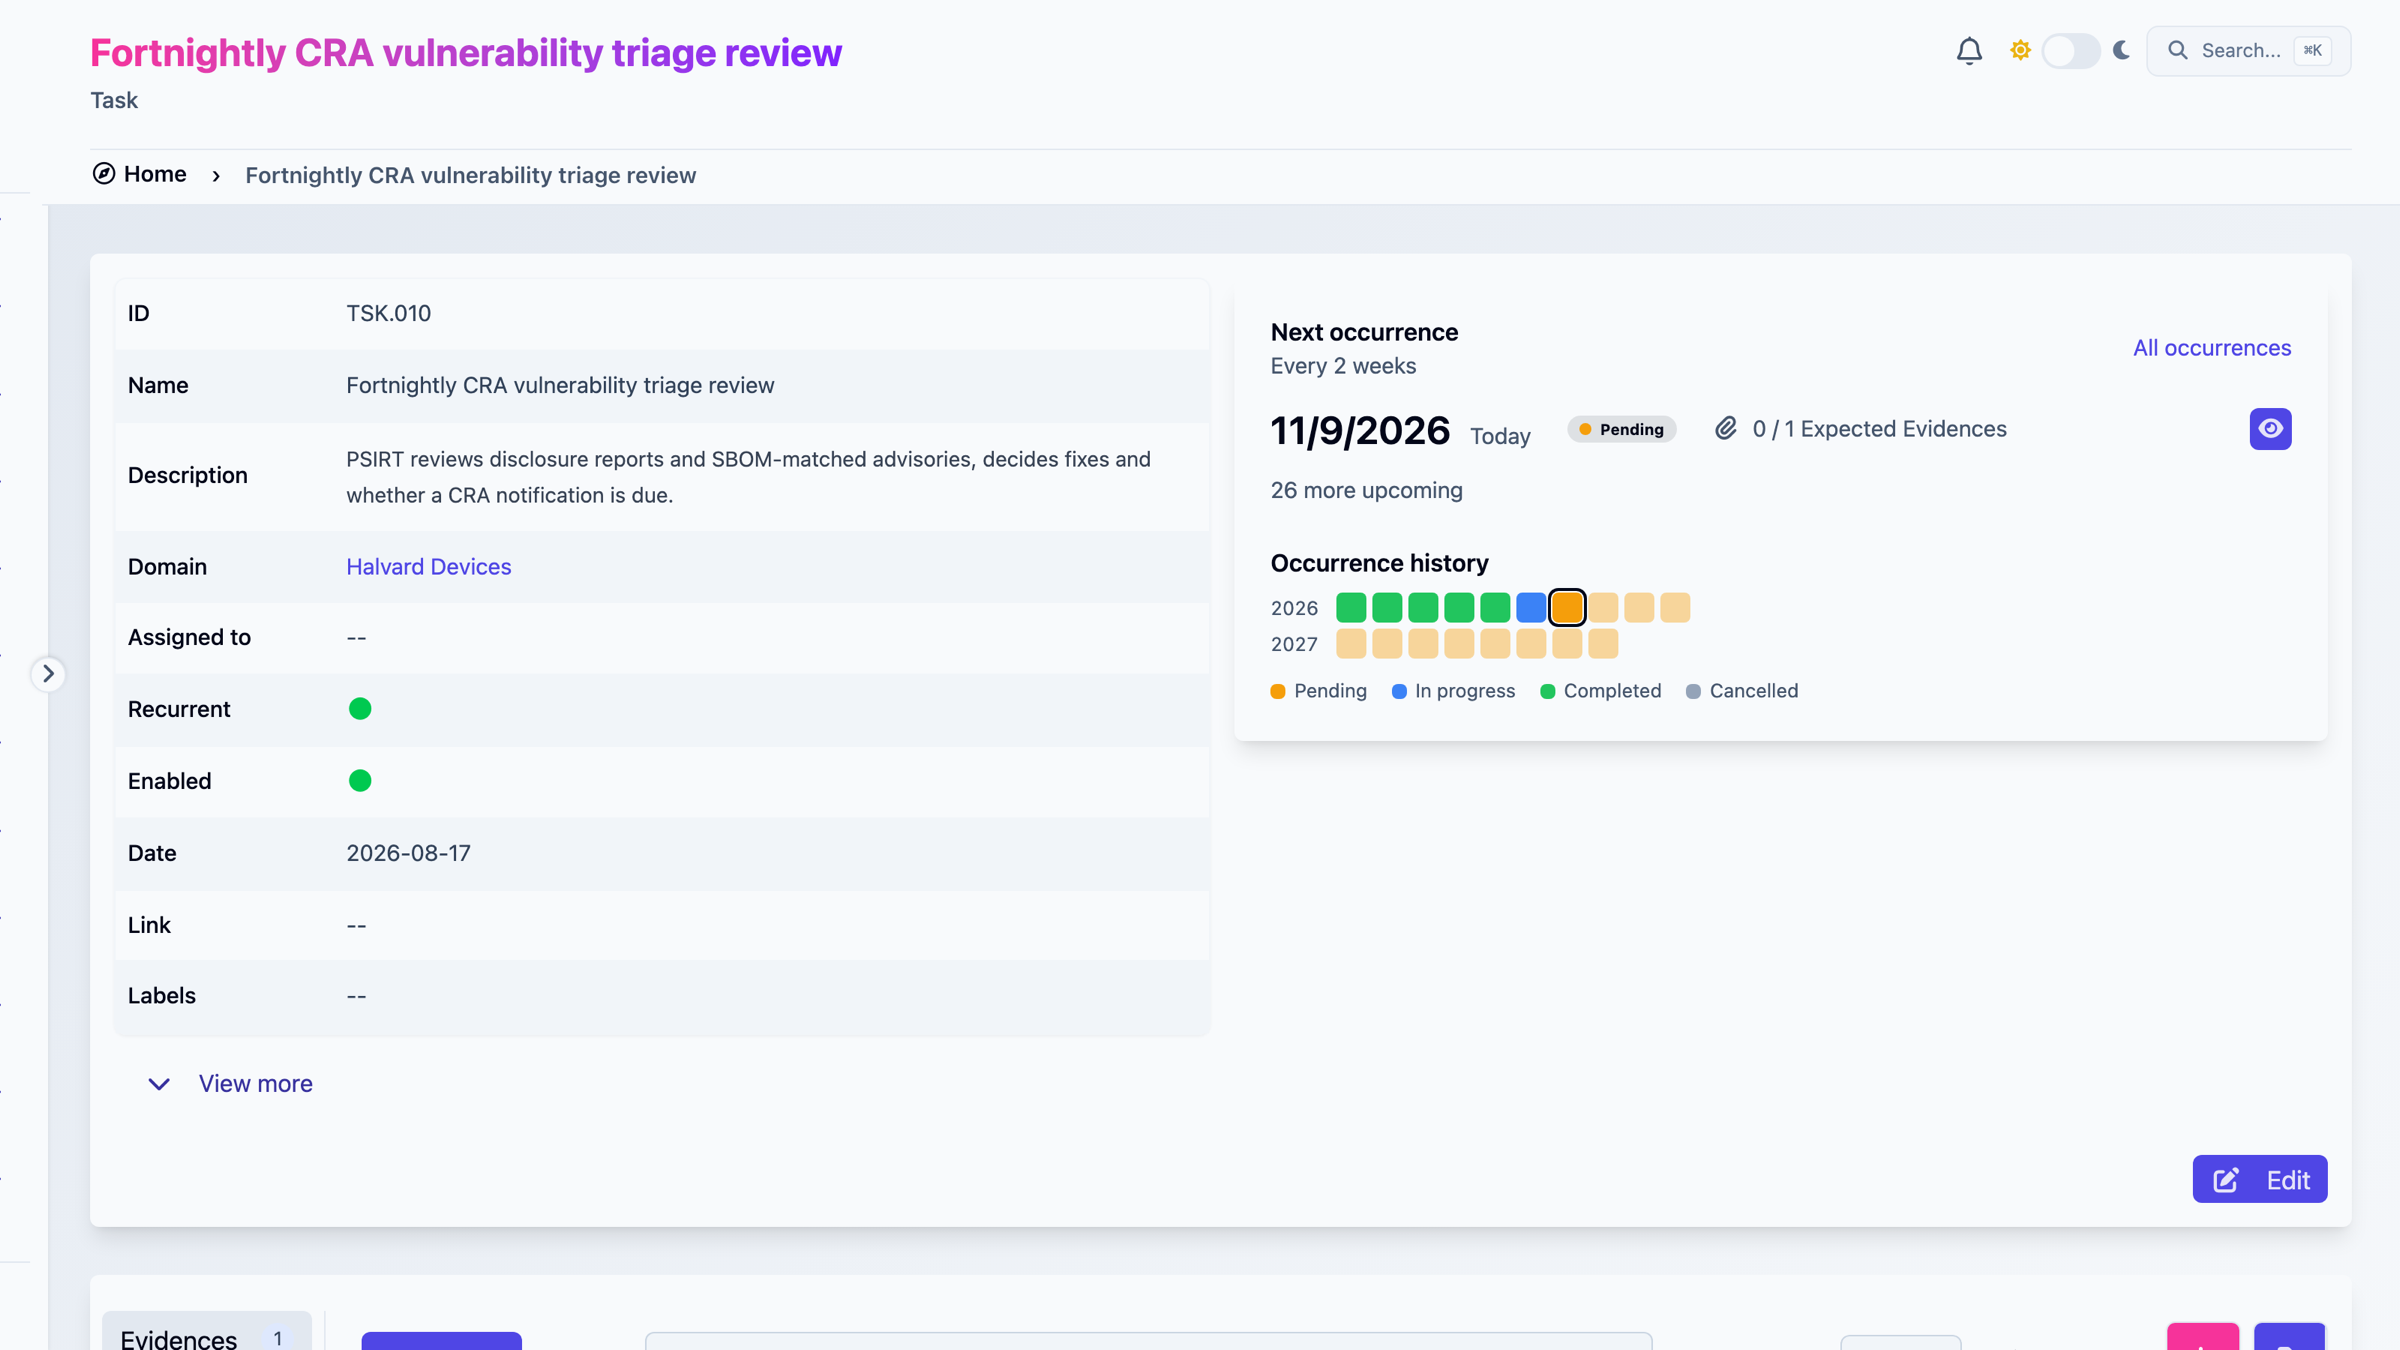
Des contrôles récurrents qui collectent leurs preuves
Planifiez des tâches récurrentes, chaque semaine, mois ou trimestre. Chaque occurrence demande les preuves attendues, et l'historique montre d'un coup d'œil celles qui sont terminées, en attente ou annulées.
Analyse de risque
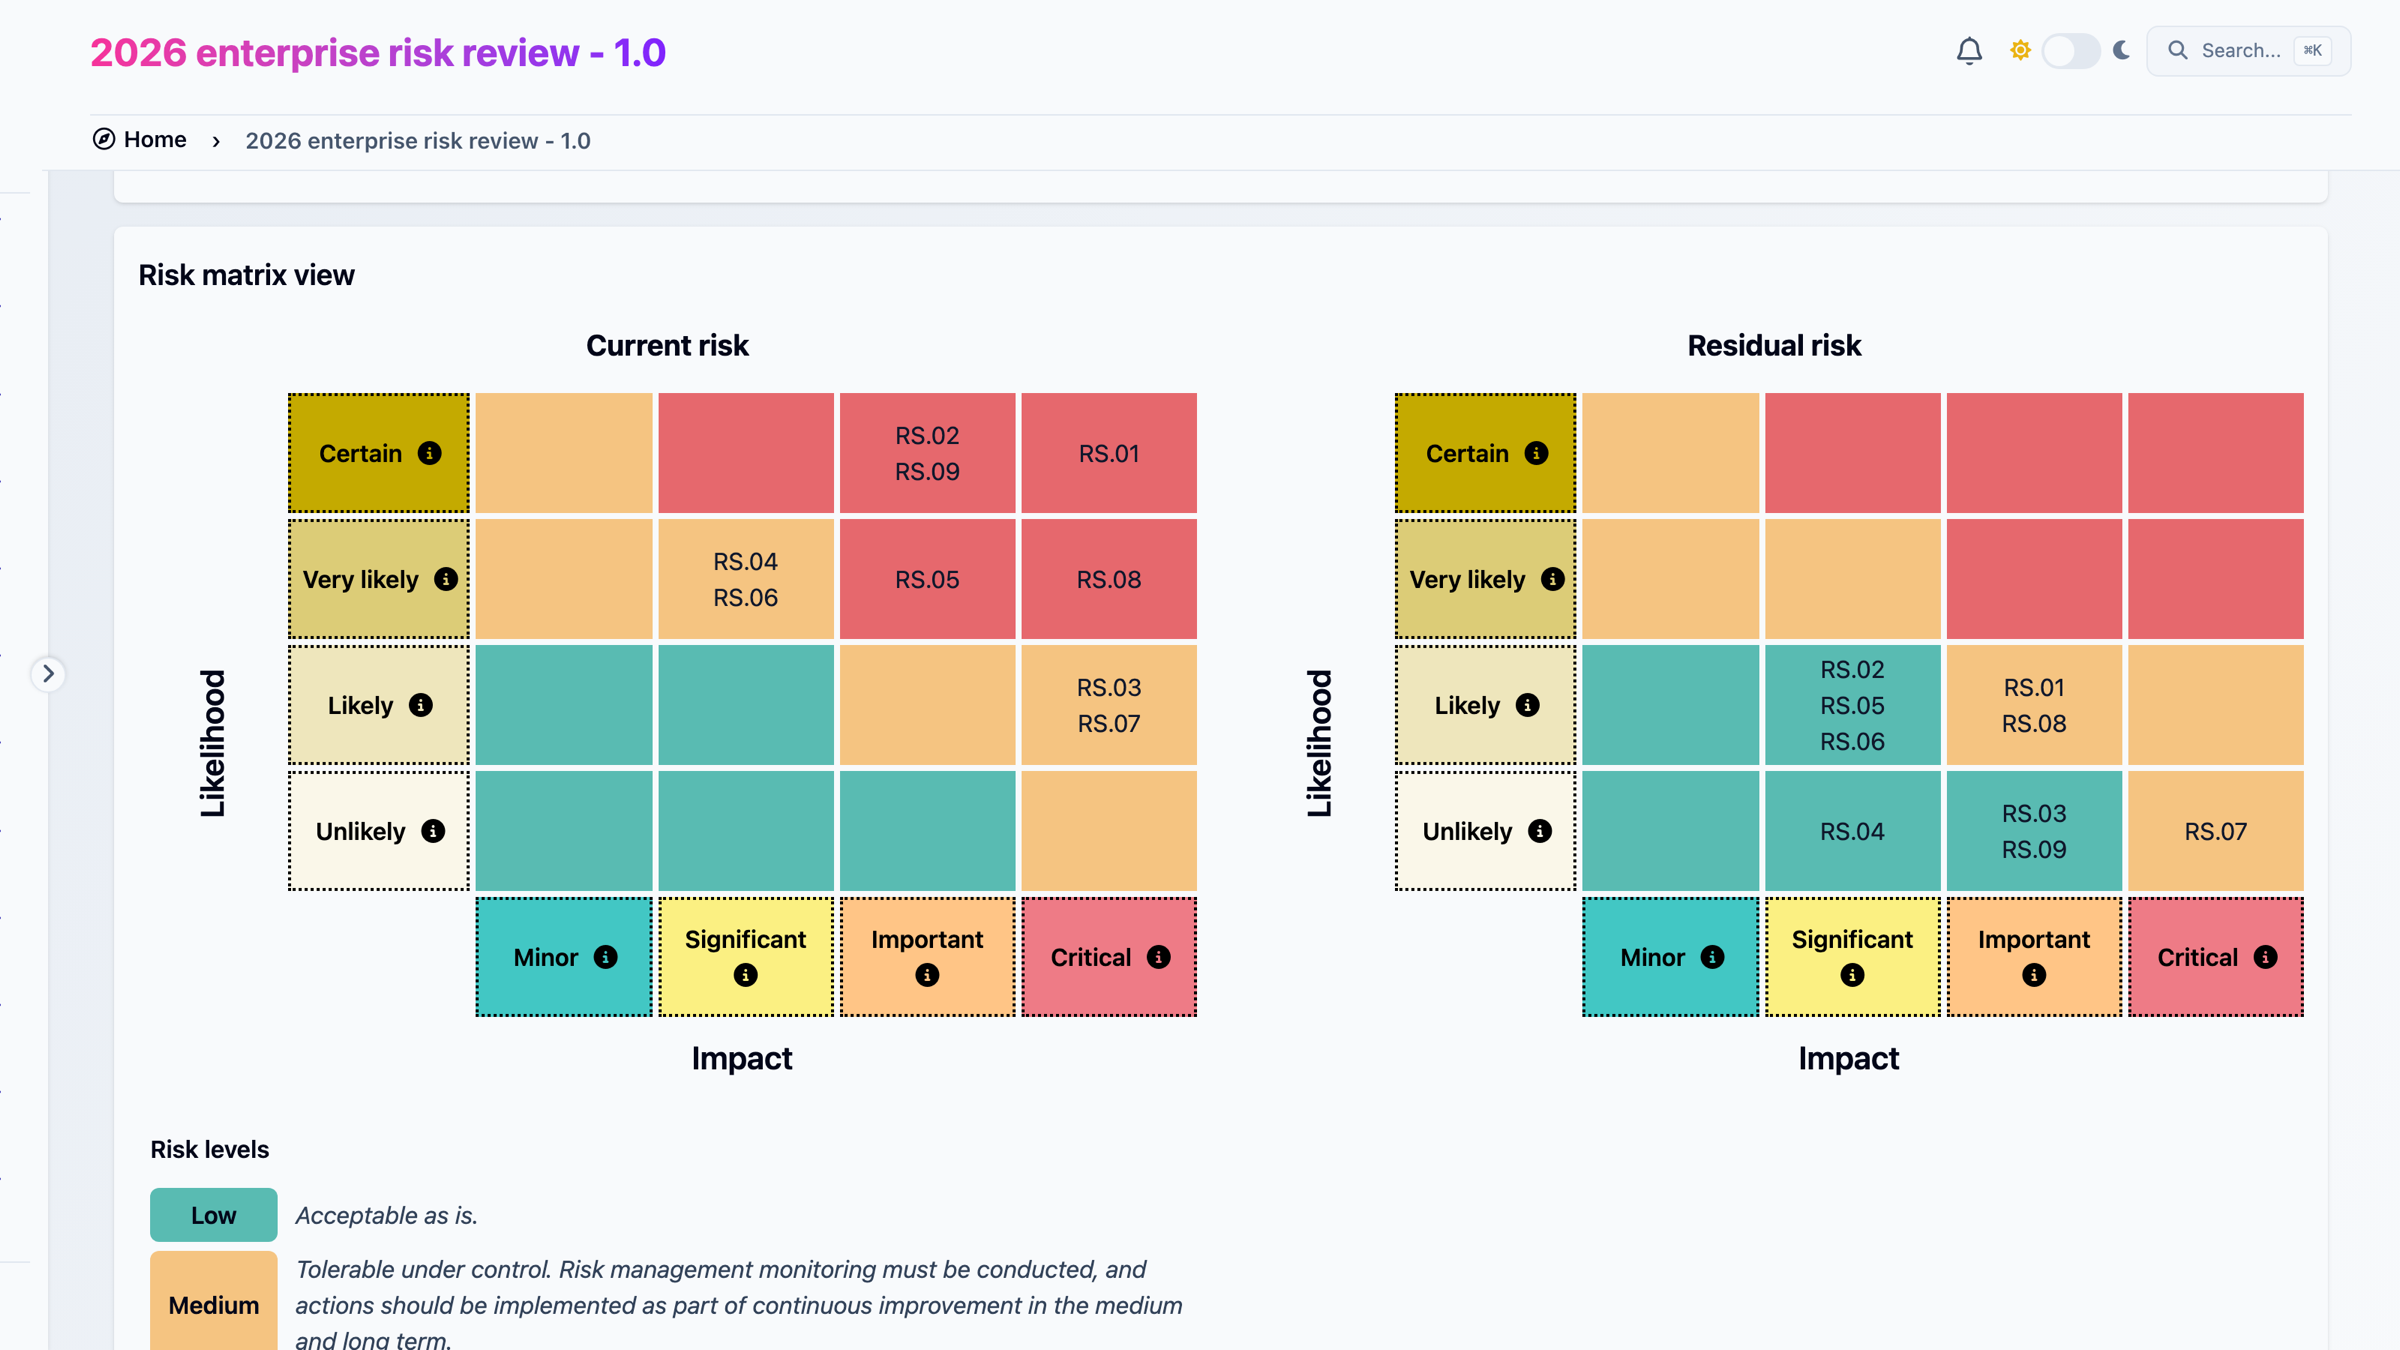
Des scénarios de risque sur la matrice de votre choix
Chaque scénario positionné sur votre matrice avant et après traitement. Ici la grille 4×4 d'EBIOS RM ; la 5×5 ISO 27005 et vos propres matrices fonctionnent de la même façon.
Risque quantitatif
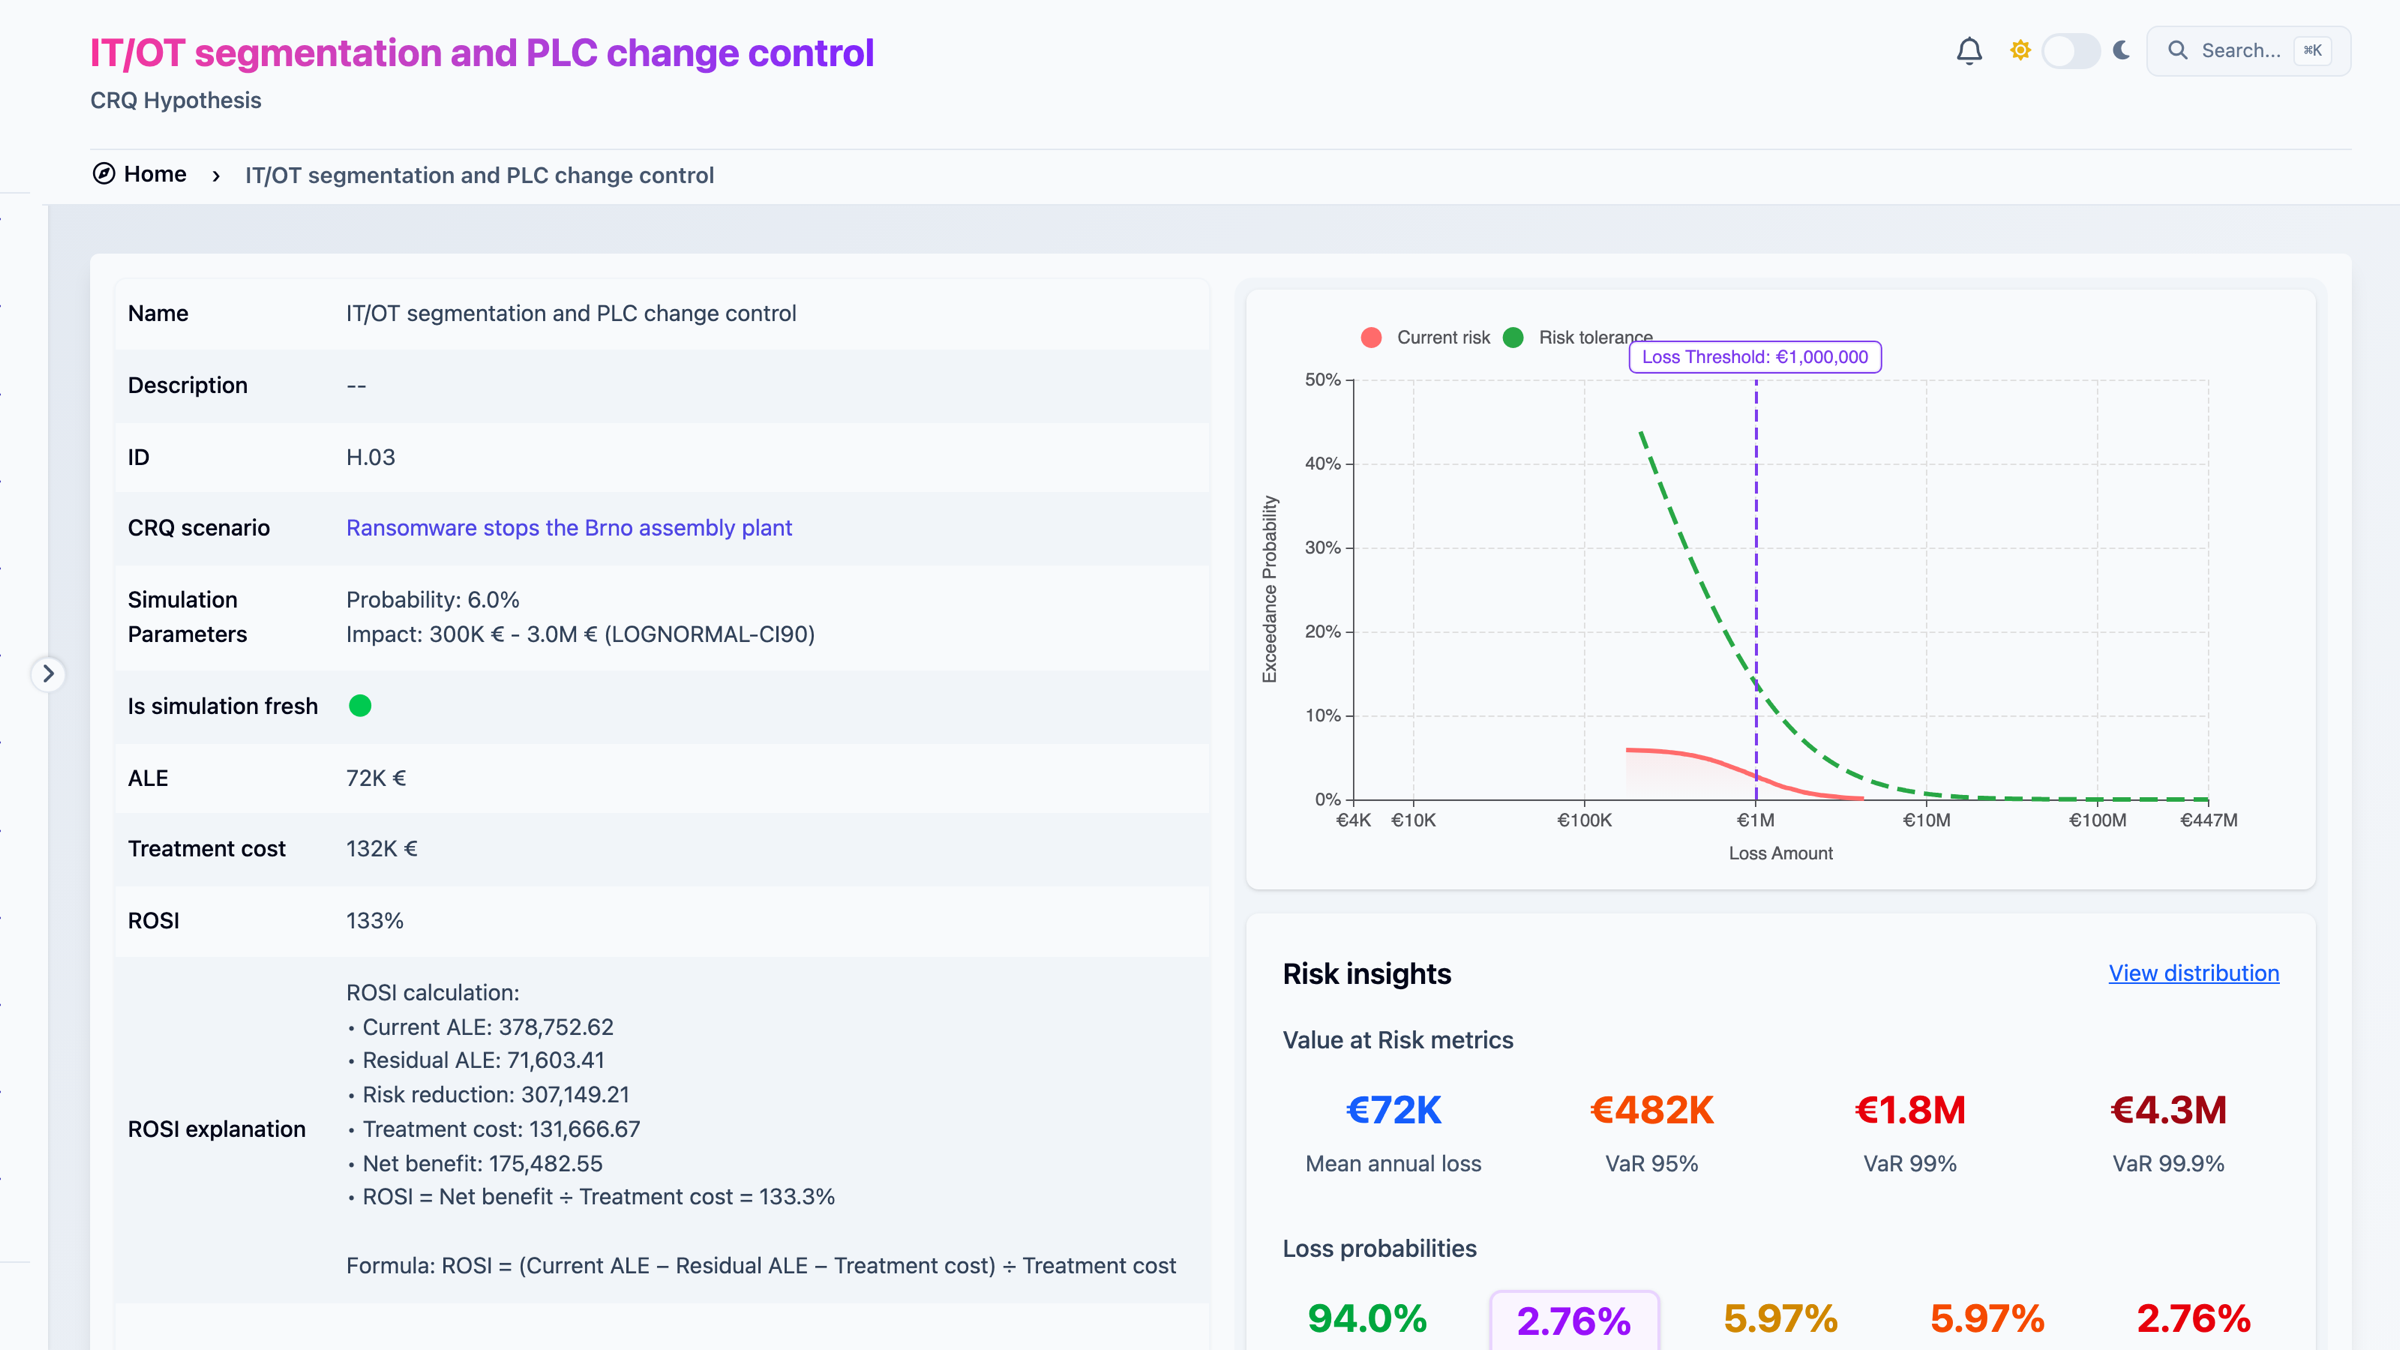
Sachez ce que rapporte chaque mesure
Simulez les pertes en euros, puis comparez les options de traitement par leur coût et leur rentabilité : ici, 132 K€ de mesures font passer la perte annuelle attendue de 379 K€ à 72 K€, soit un retour sur investissement sécurité de 133 %.
EBIOS RM
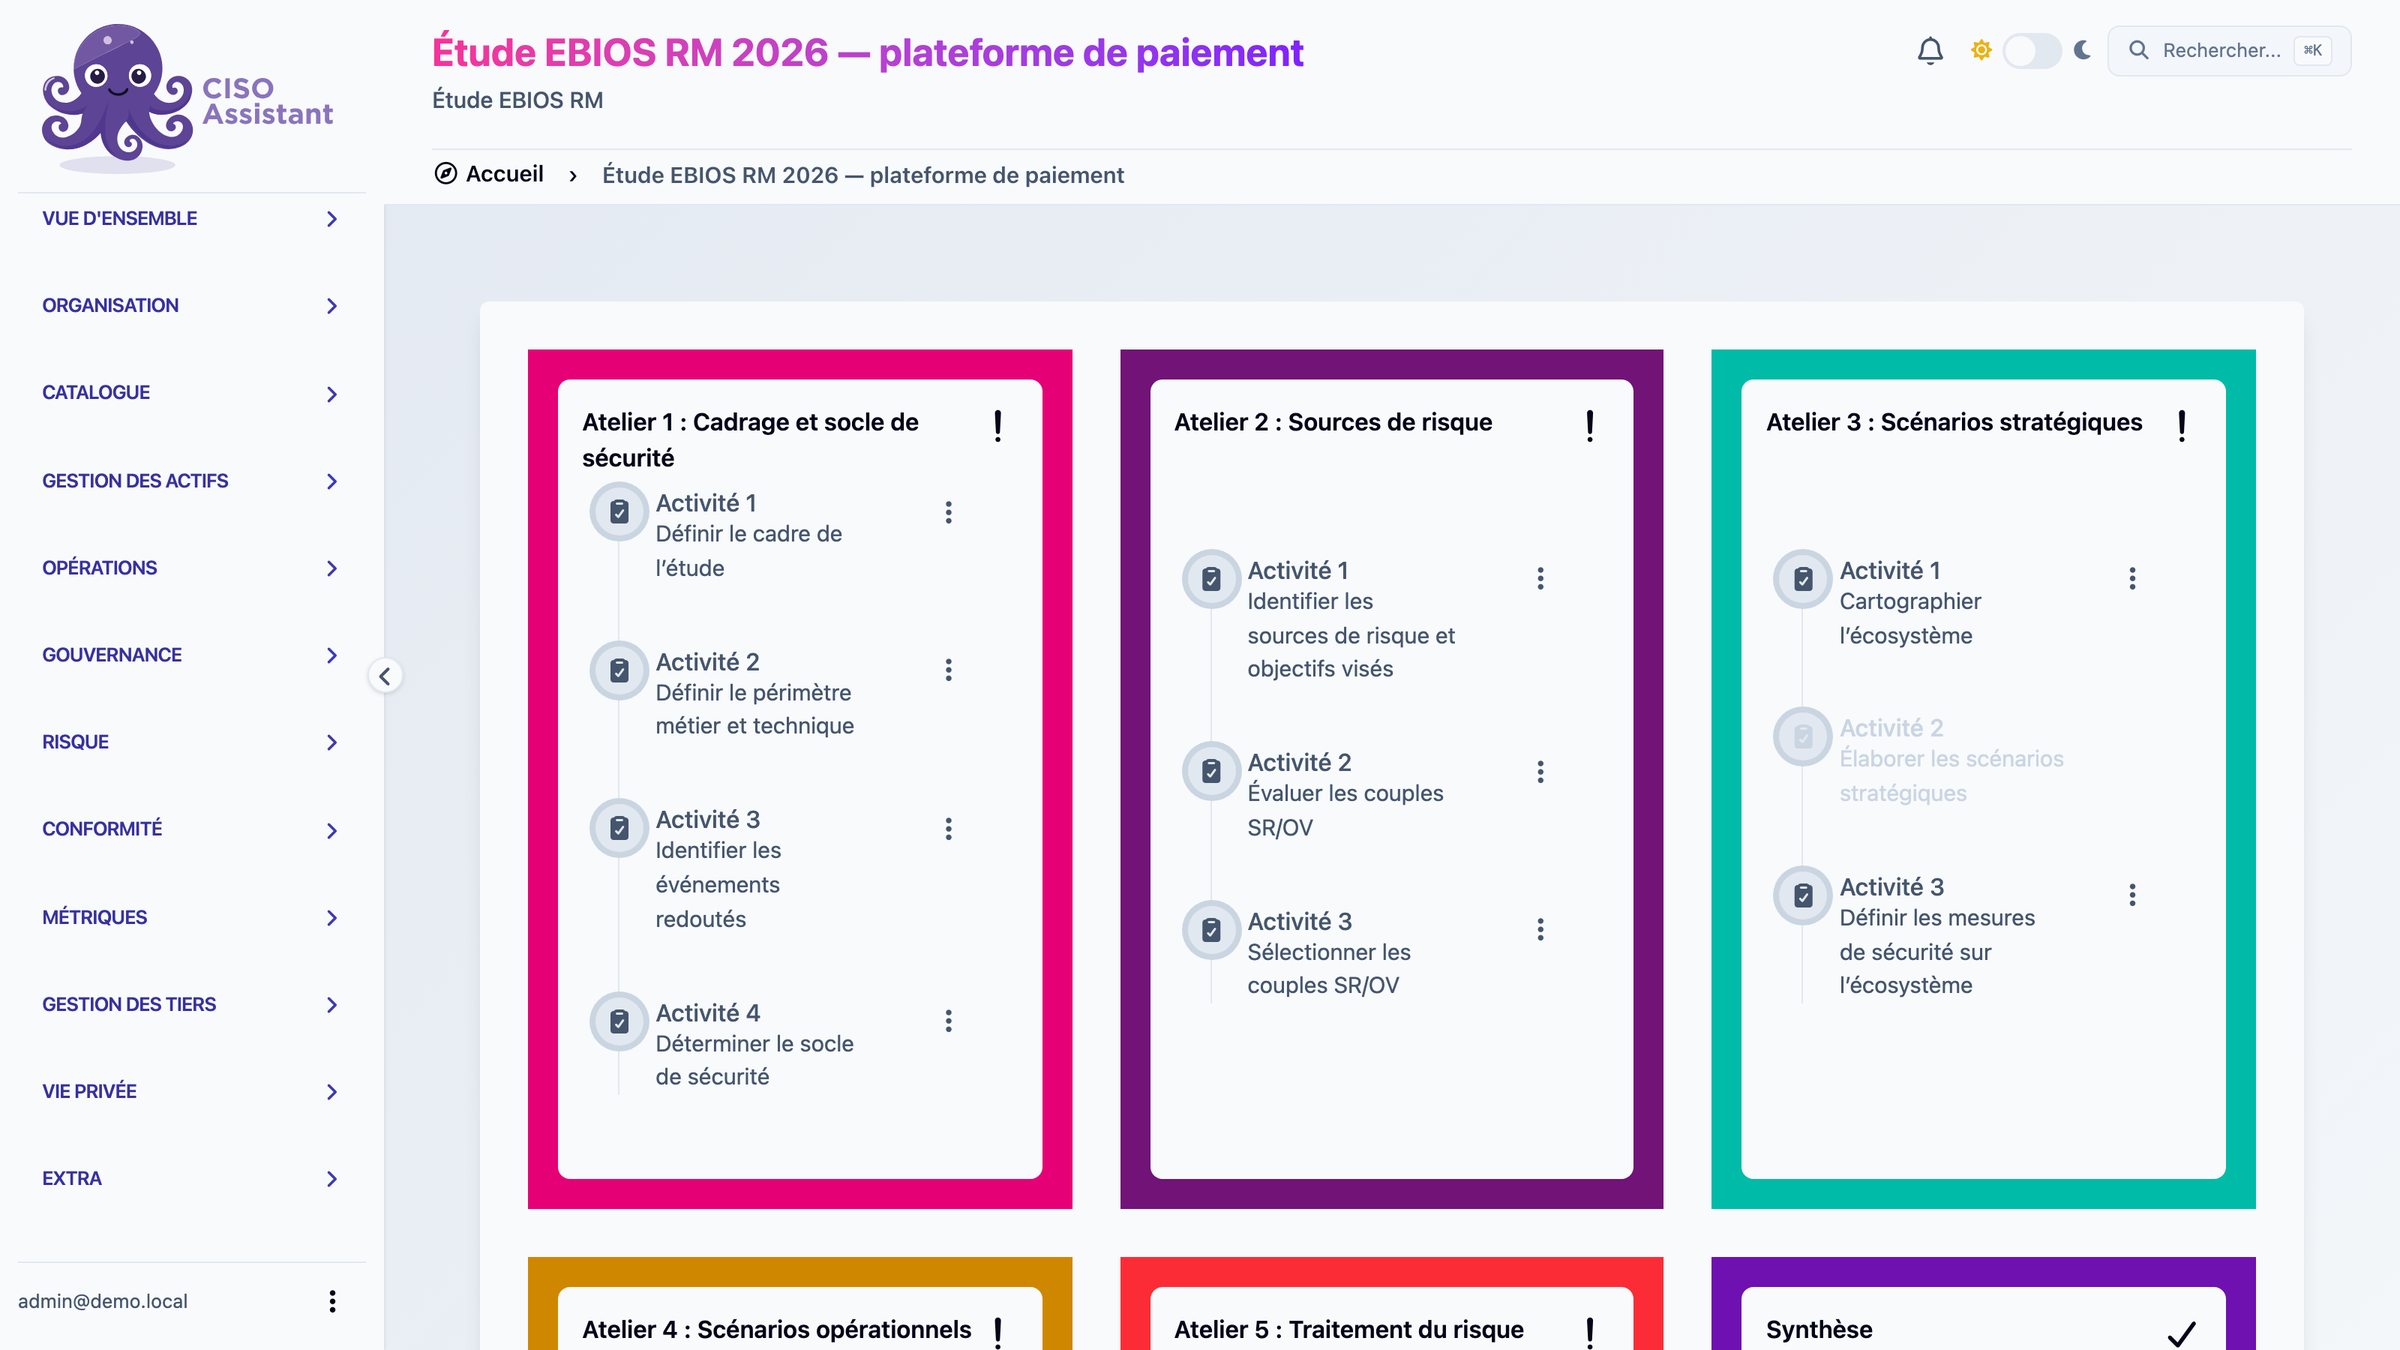
La méthode de l'ANSSI, atelier par atelier
Les cinq ateliers EBIOS RM et leurs activités dans une seule étude, du socle de sécurité jusqu'au traitement du risque et son rapport.
Tiers
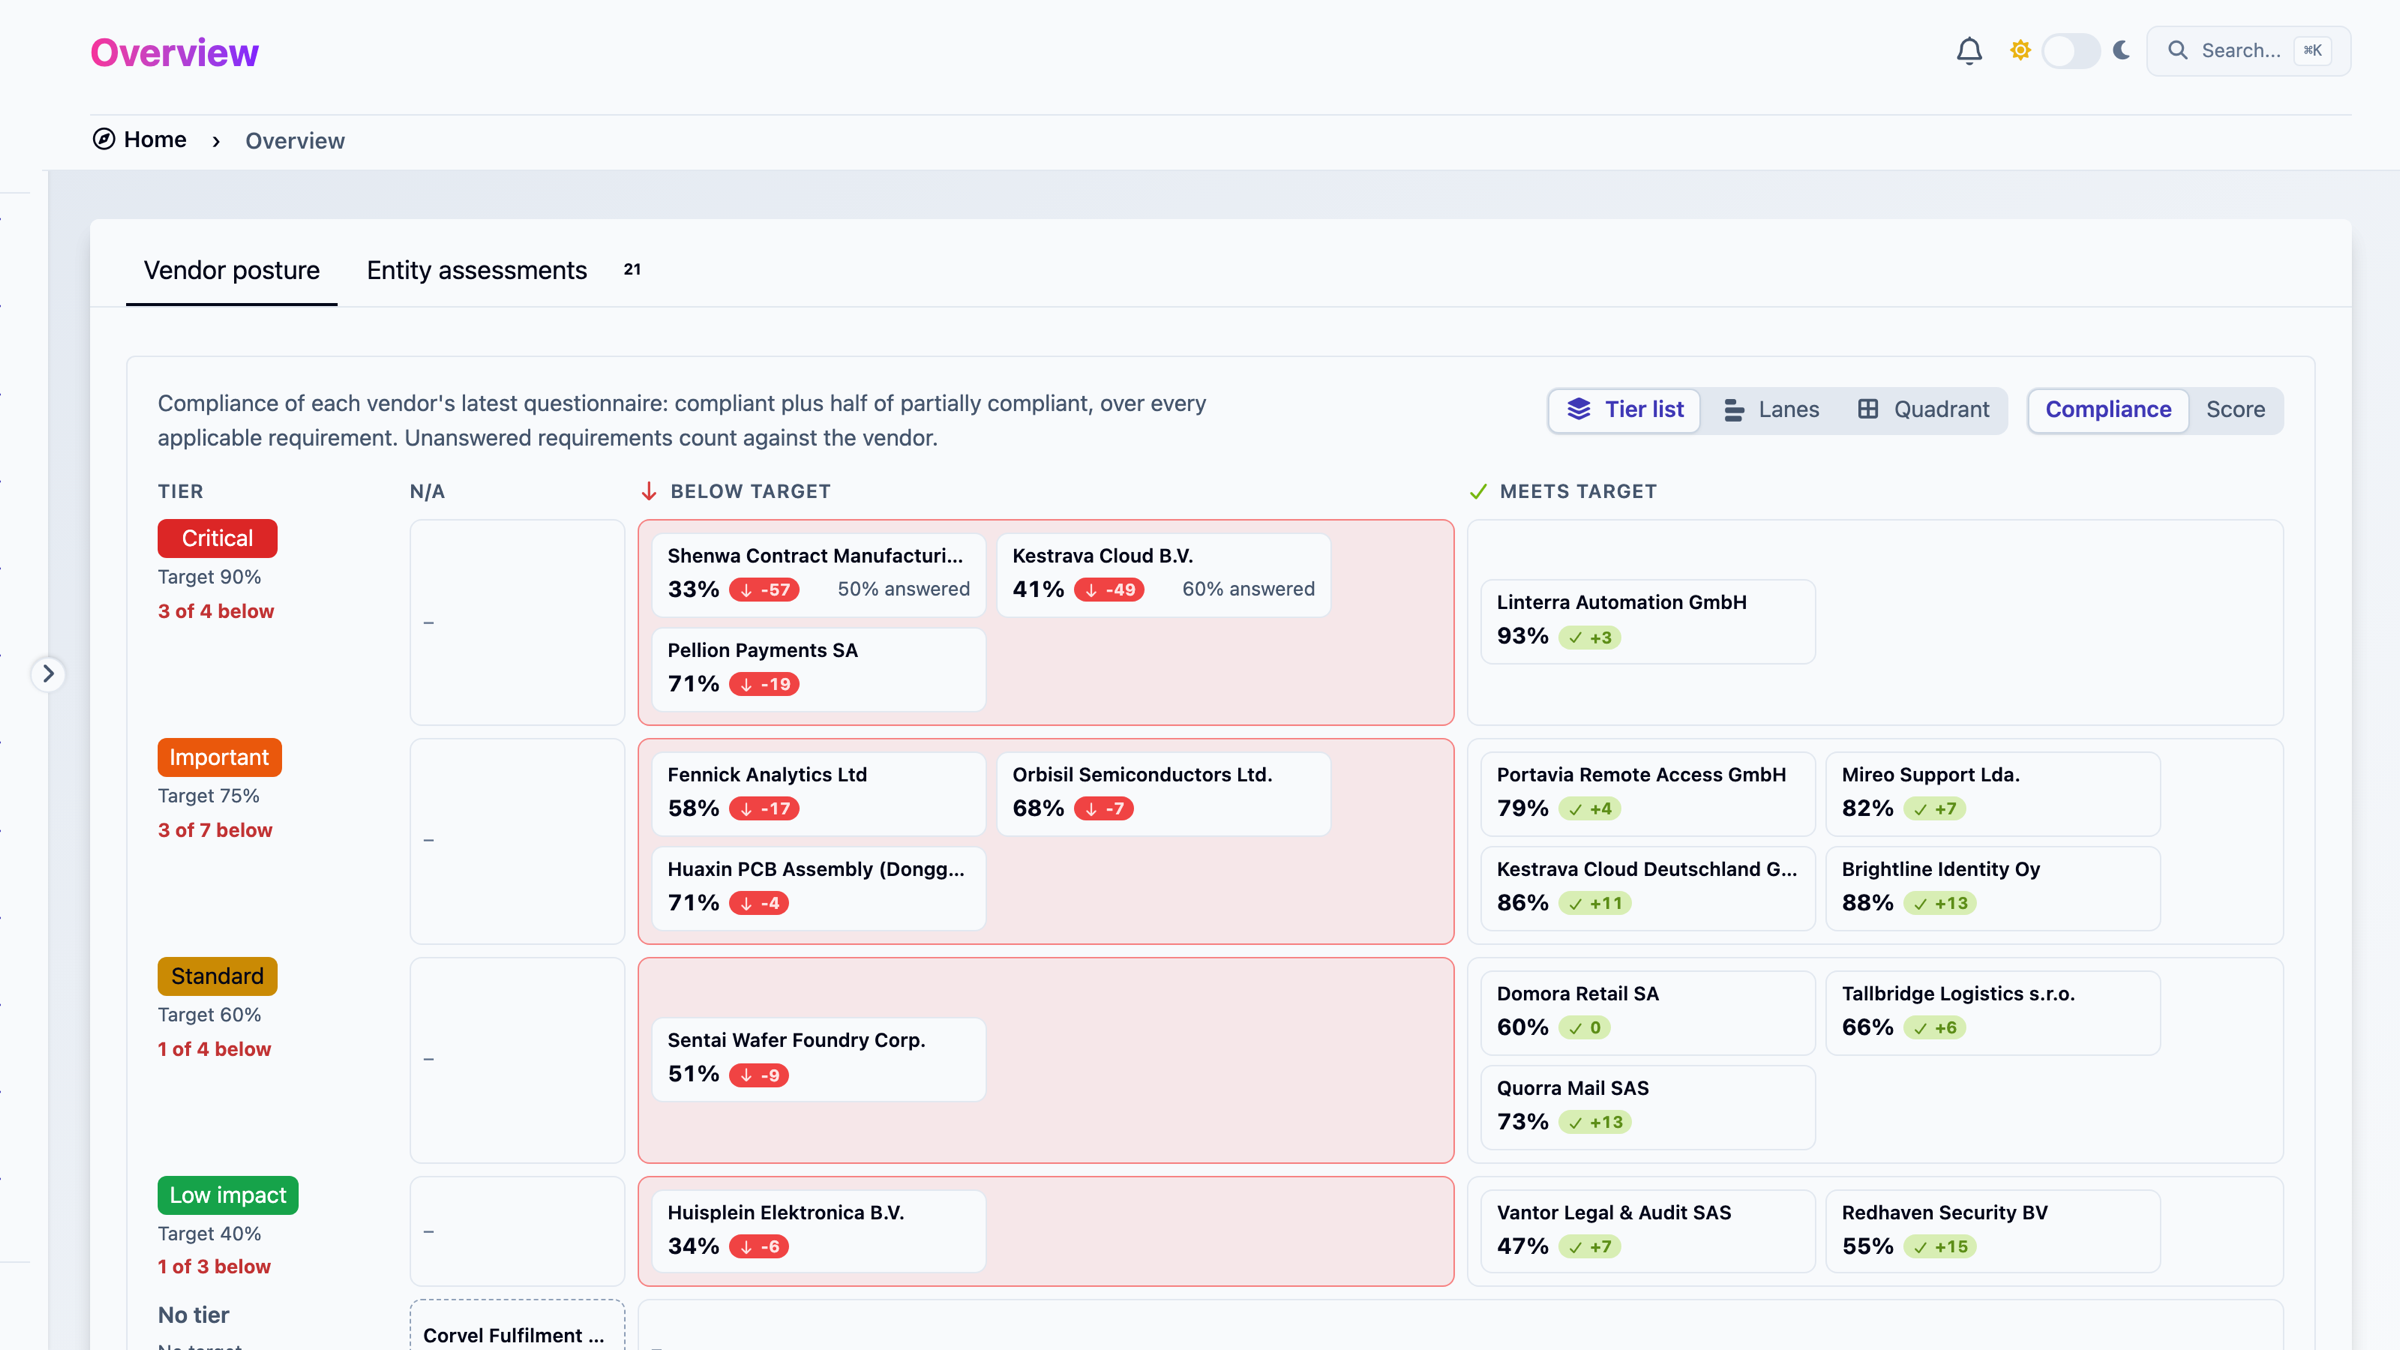
Repérez les fournisseurs en dessous du niveau attendu
Classez vos tiers sur votre propre échelle de criticité, fixez un objectif de conformité par niveau et voyez d'un coup d'œil quels fournisseurs sont en dessous, en liste par niveau, en couloirs ou en quadrant.
Questionnaires fournisseurs
Le fournisseur répond dans son propre espace
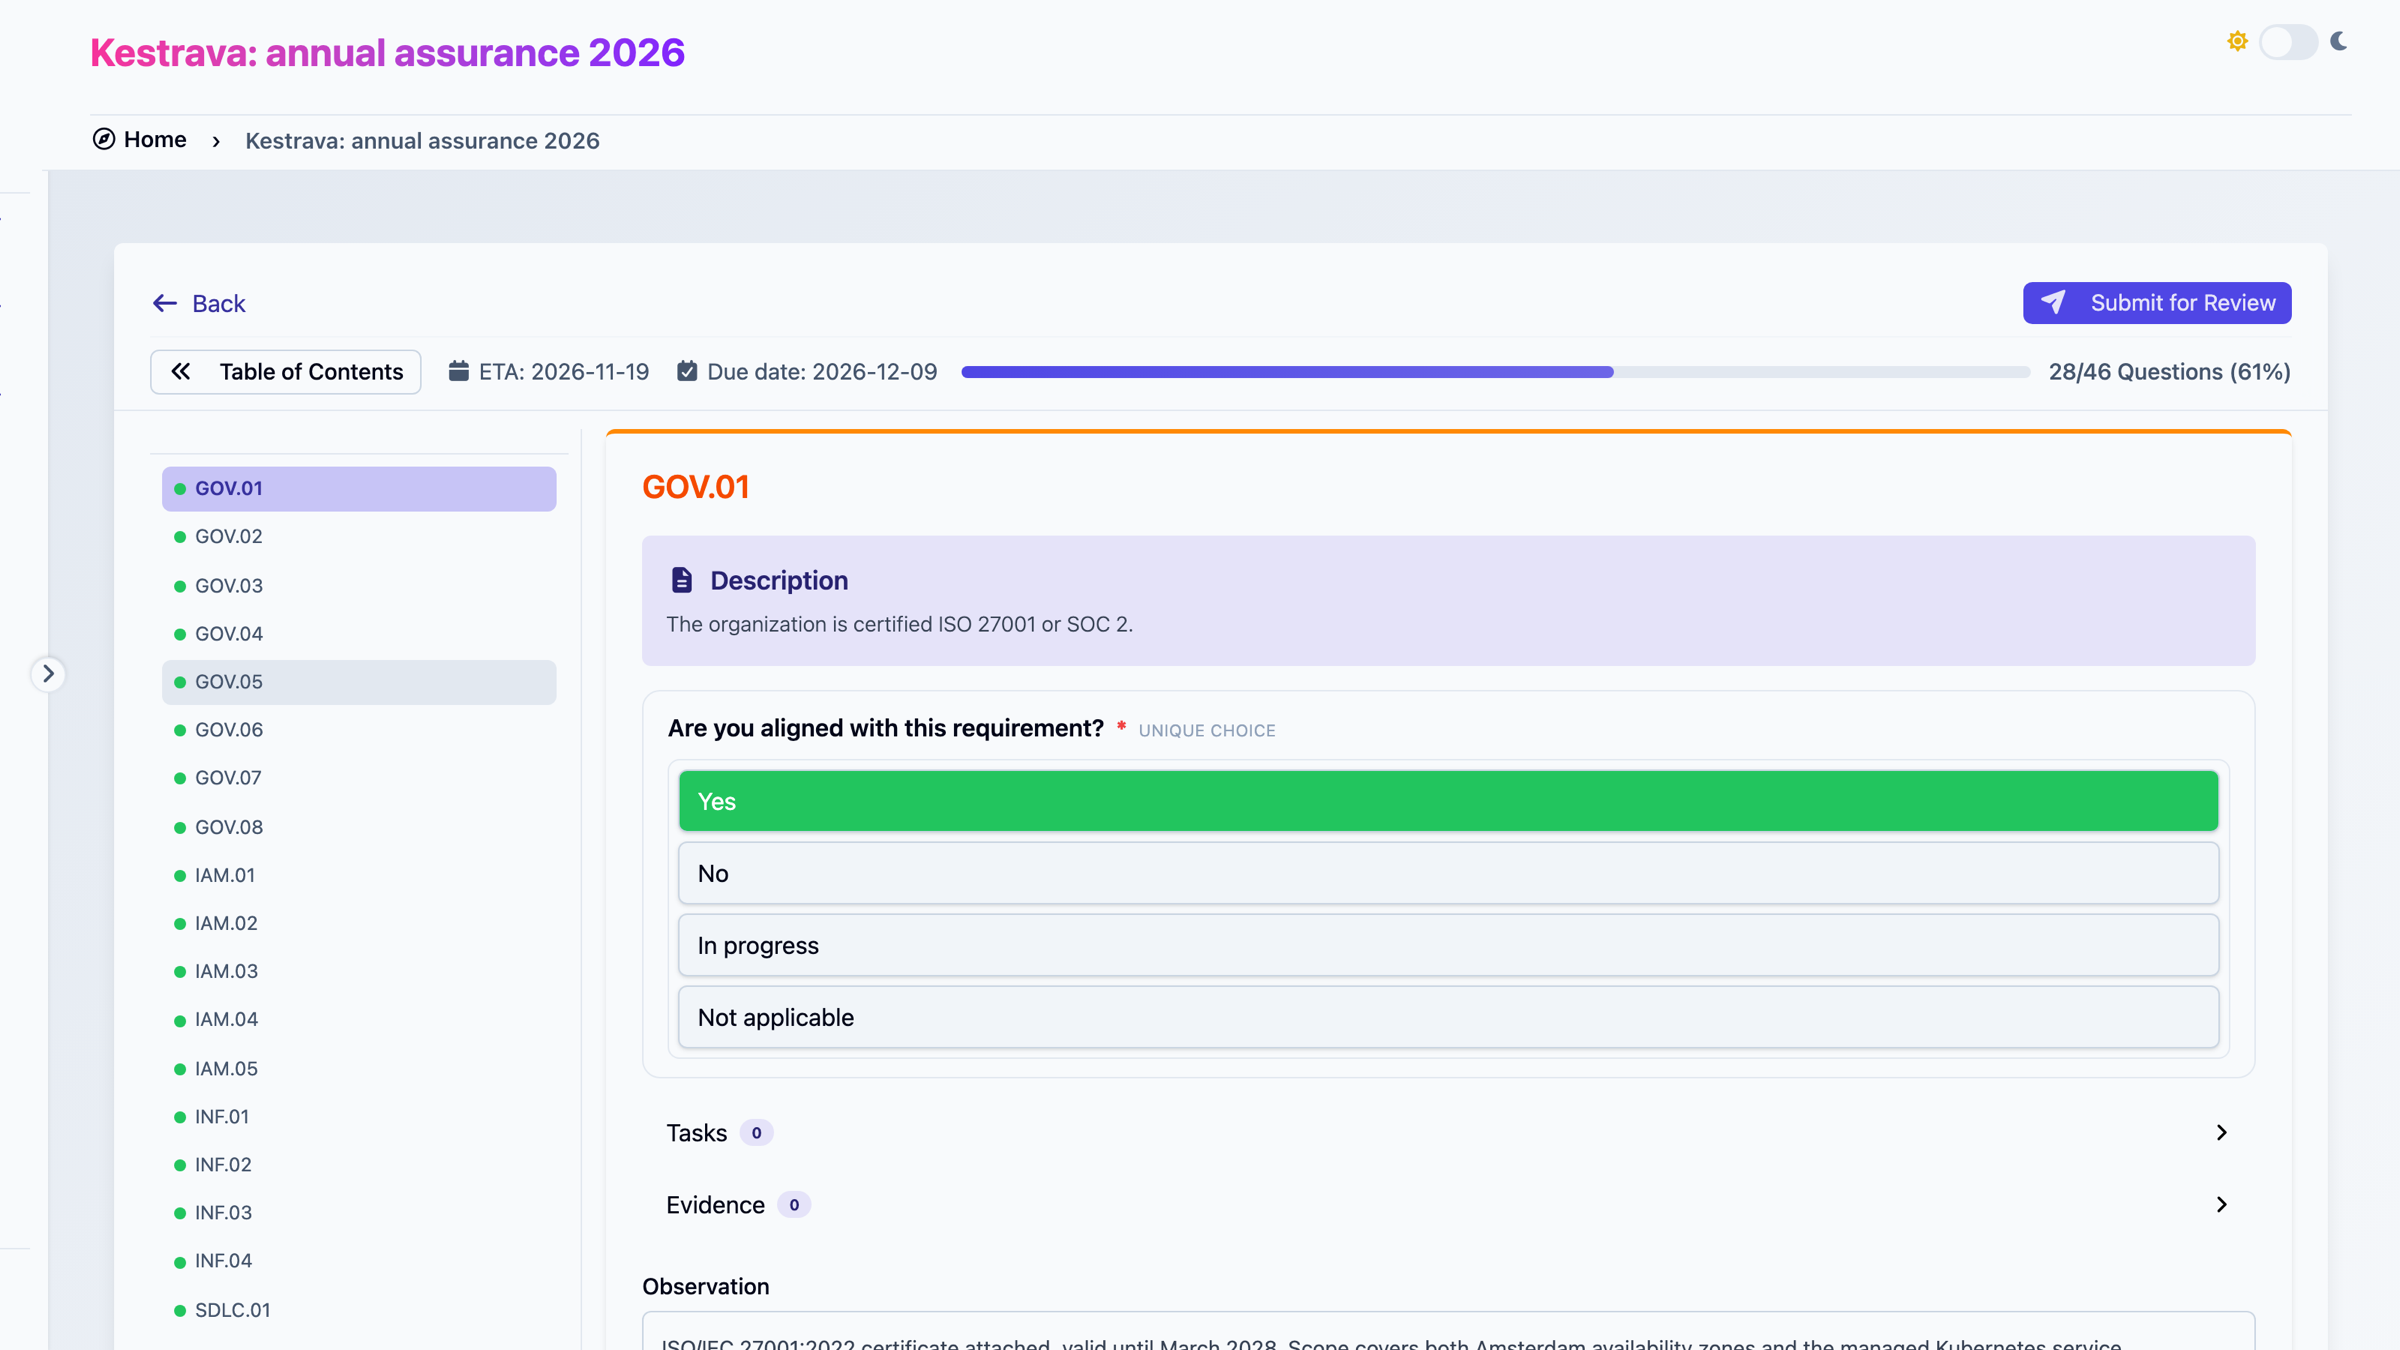
Chaque tiers dispose de son propre accès aux questionnaires qui lui sont envoyés : il répond question par question, joint ses preuves et soumet pour revue. Votre équipe évalue ensuite les réponses et transforme les écarts en plan d'action.
DORA
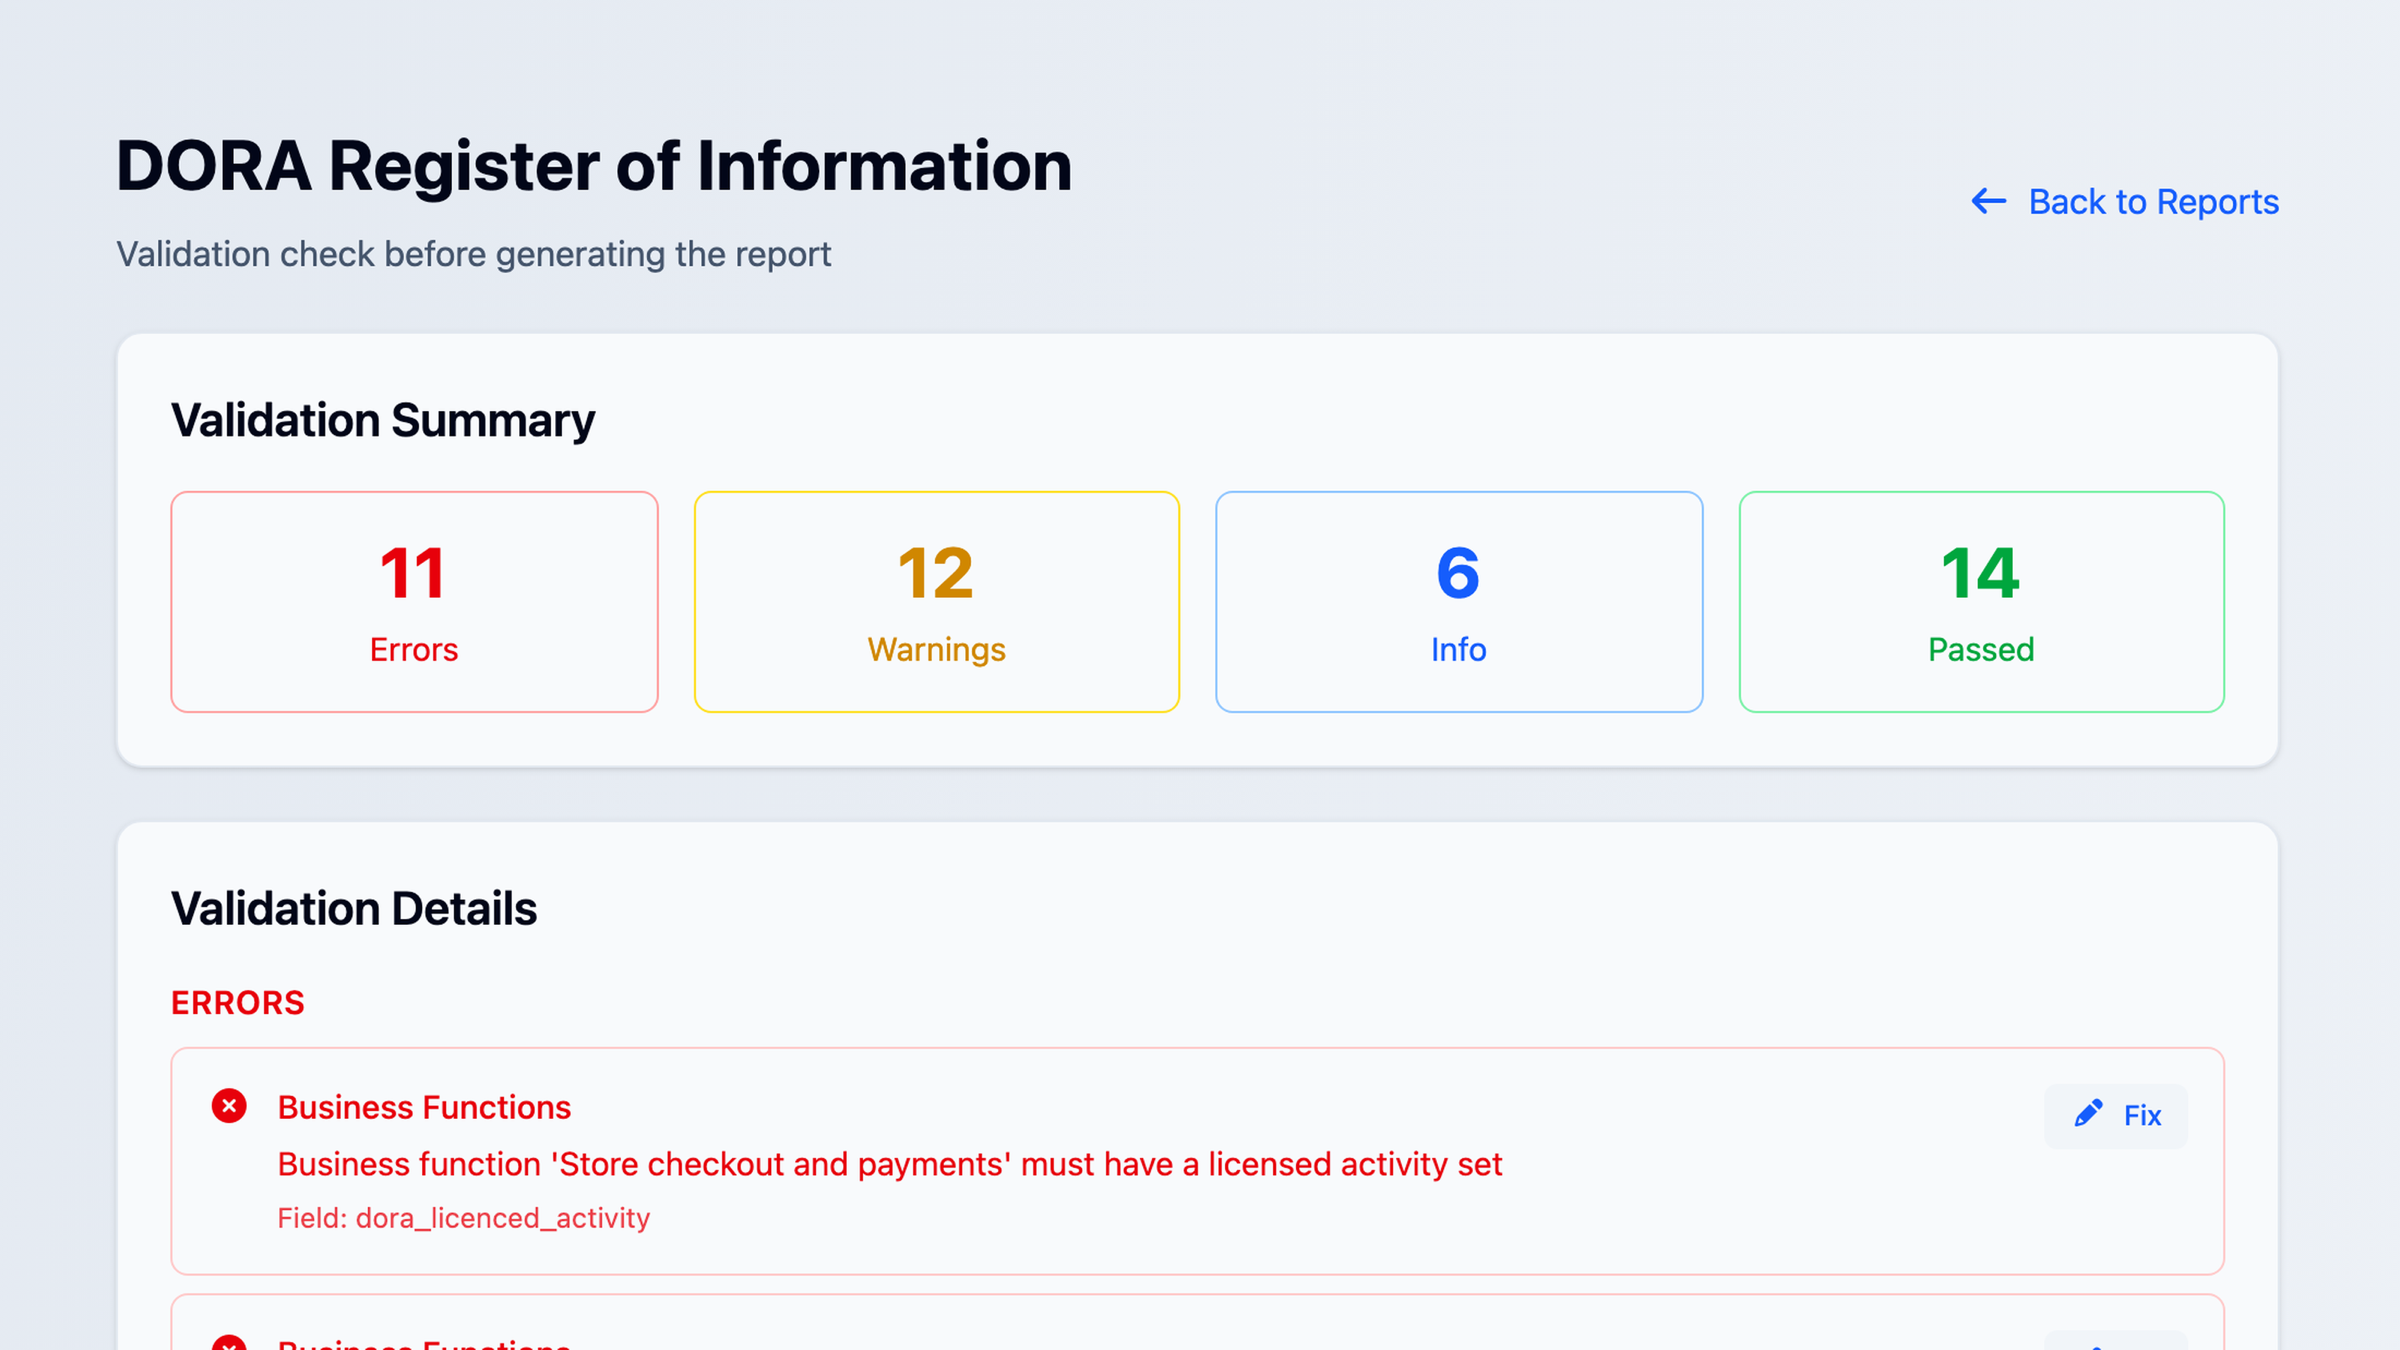
Votre registre d’information DORA, vérifié avant dépôt
Vos fournisseurs, contrats et services TIC alimentent le registre d'information DORA. Une validation signale chaque champ manquant avant l'export, avec un lien pour corriger chacun.
Protection des données
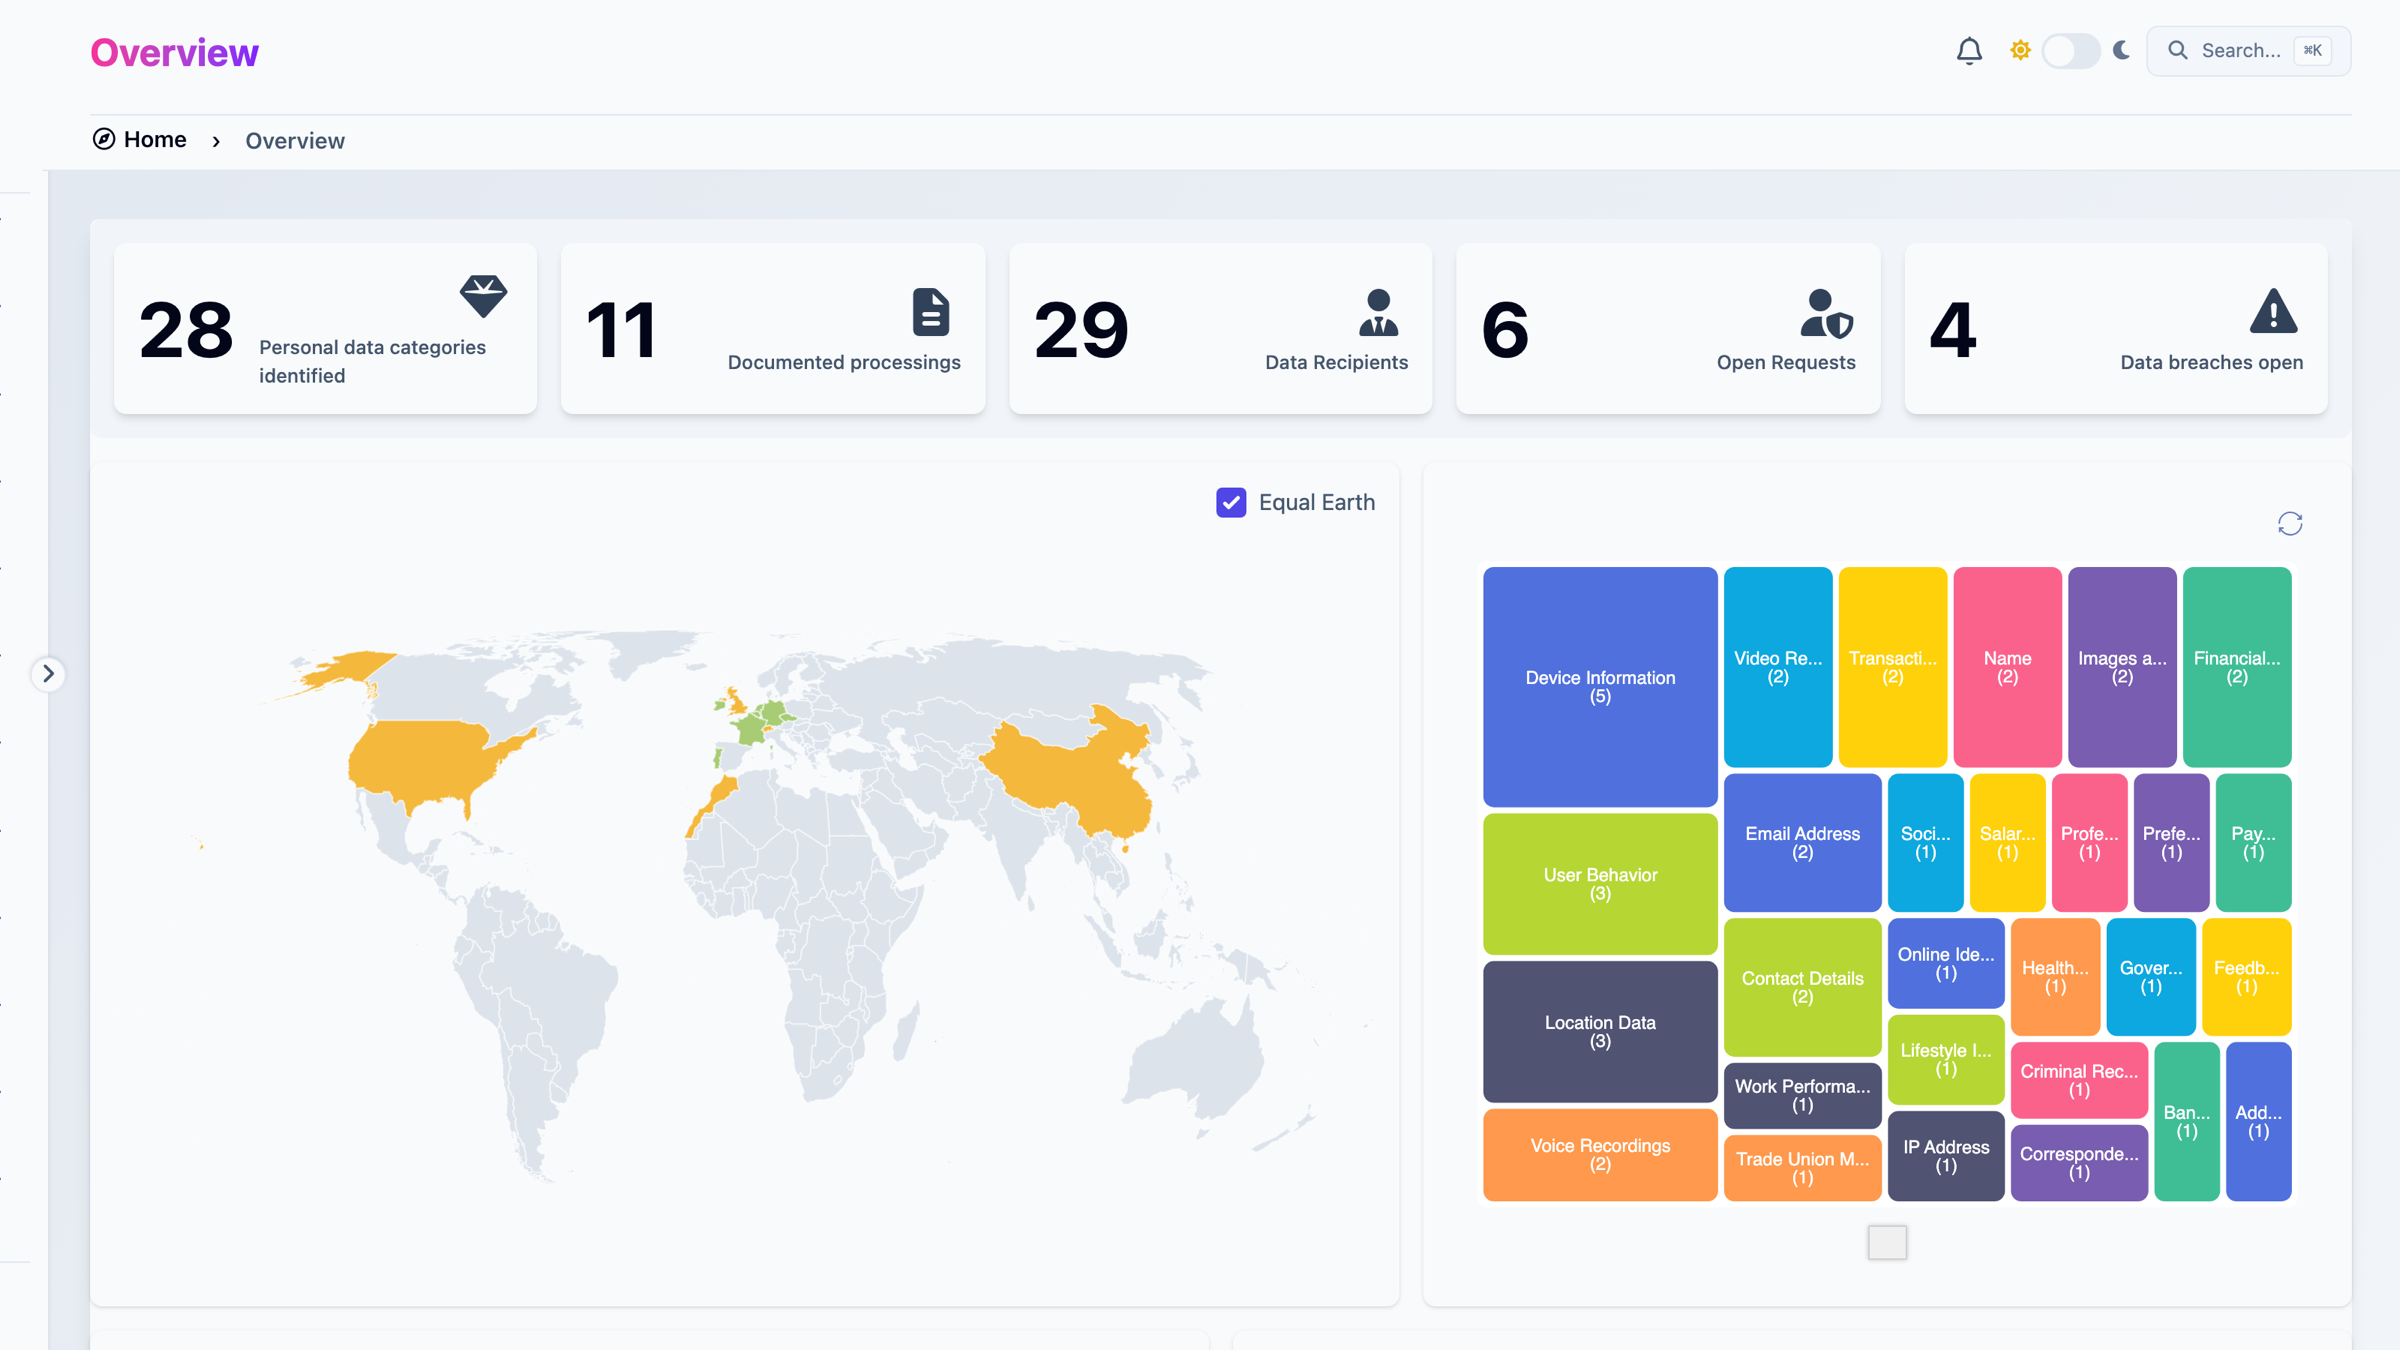
Votre registre RGPD, d'un coup d'œil
Traitements, catégories de données personnelles, destinataires et transferts hors UE, demandes d'exercice de droits, violations et AIPD, dans le même outil que le reste de votre programme.
Workflows
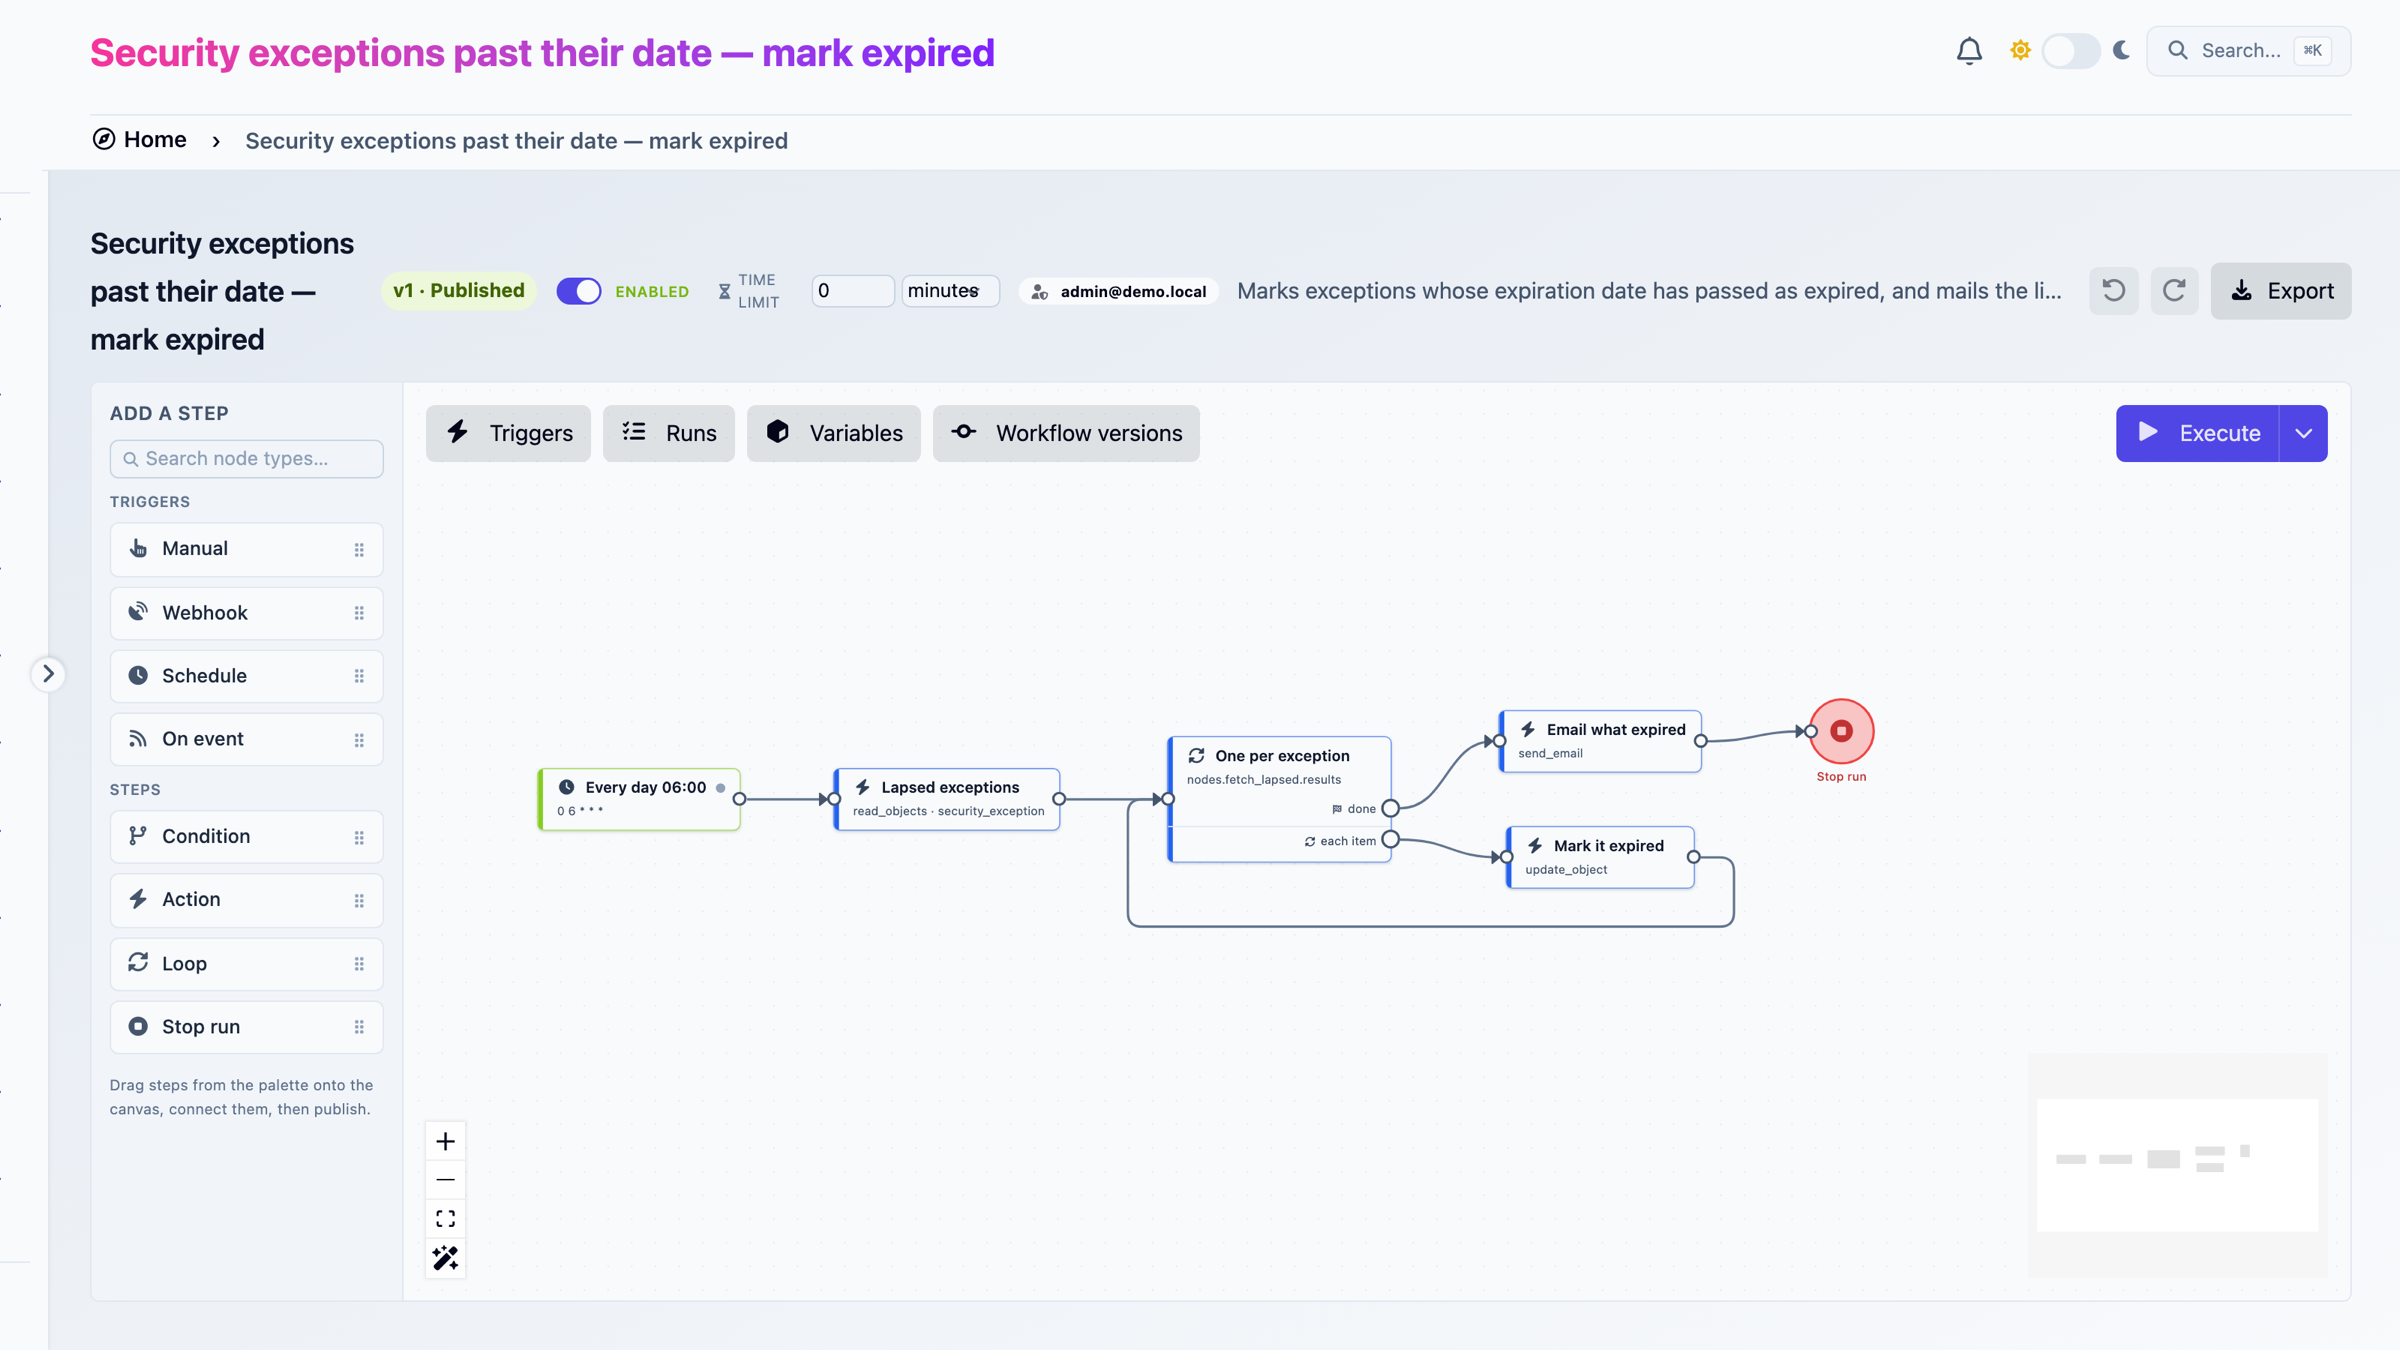
Automatisez le travail répétitif
Un éditeur visuel avec planifications, webhooks et événements comme déclencheurs, puis conditions, boucles et actions sur n'importe quel objet. Ici, une exécution quotidienne passe les exceptions de sécurité échues en expirées et envoie la liste par e-mail.
Recherche
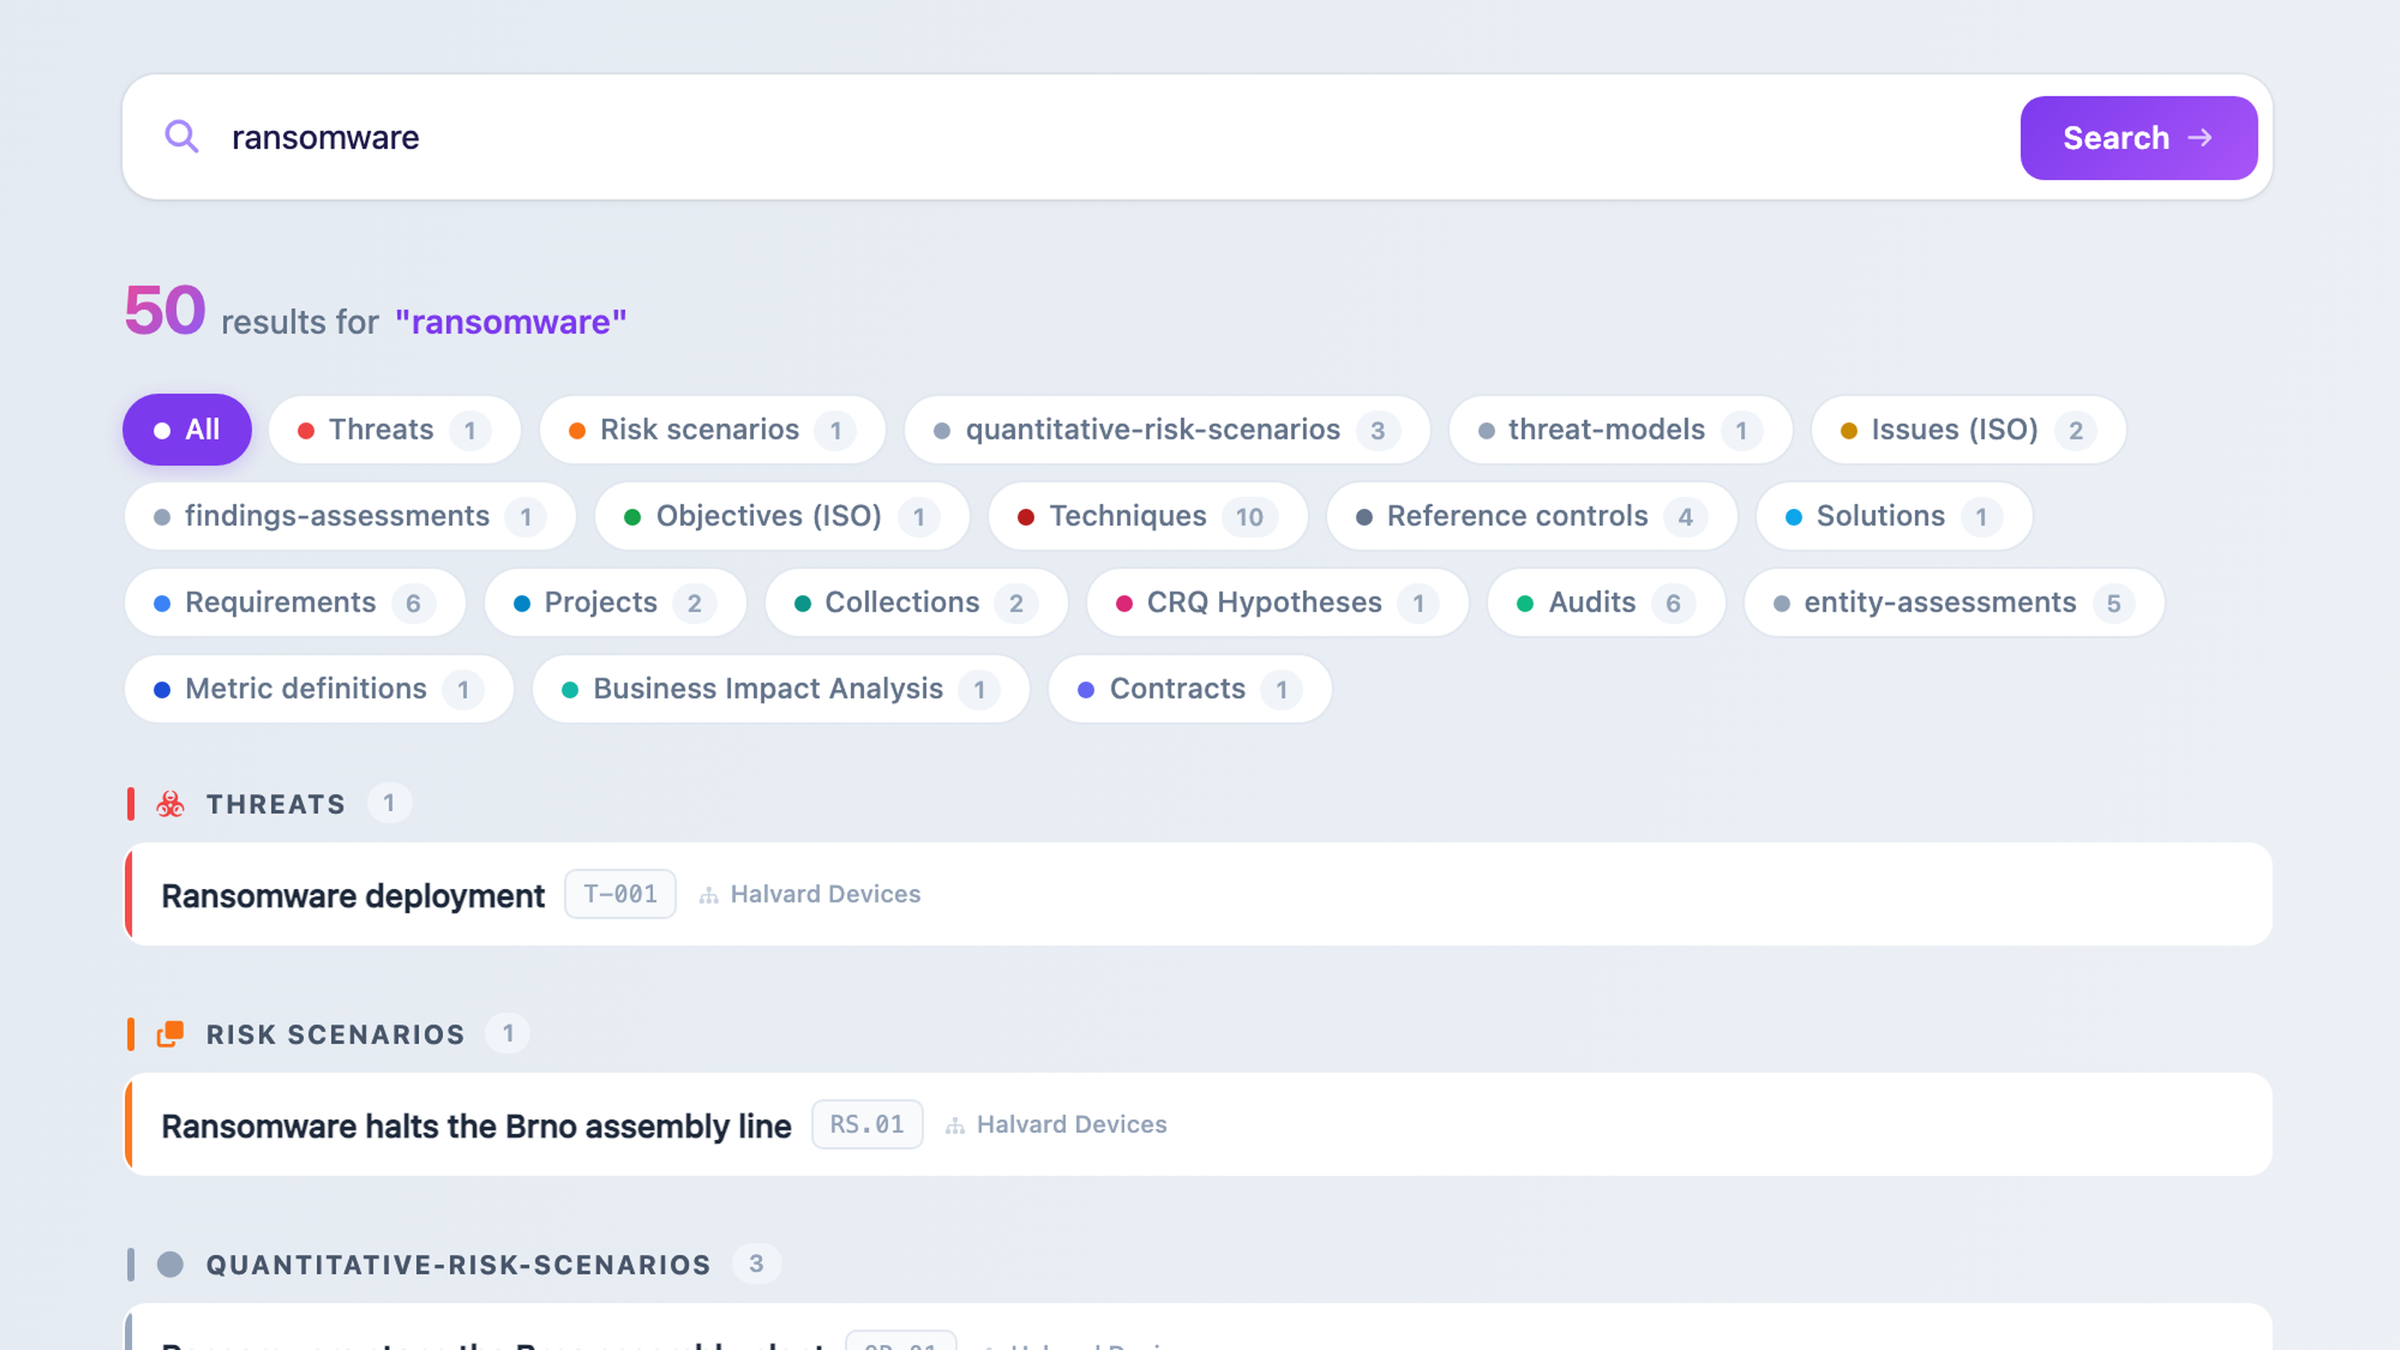
Retrouvez tout, depuis partout
Une seule recherche sur tous les objets : menaces, scénarios, mesures, audits, fournisseurs, contrats et plus, regroupés par type. Appuyez sur ⌘K depuis n'importe quelle page.
Modules activables
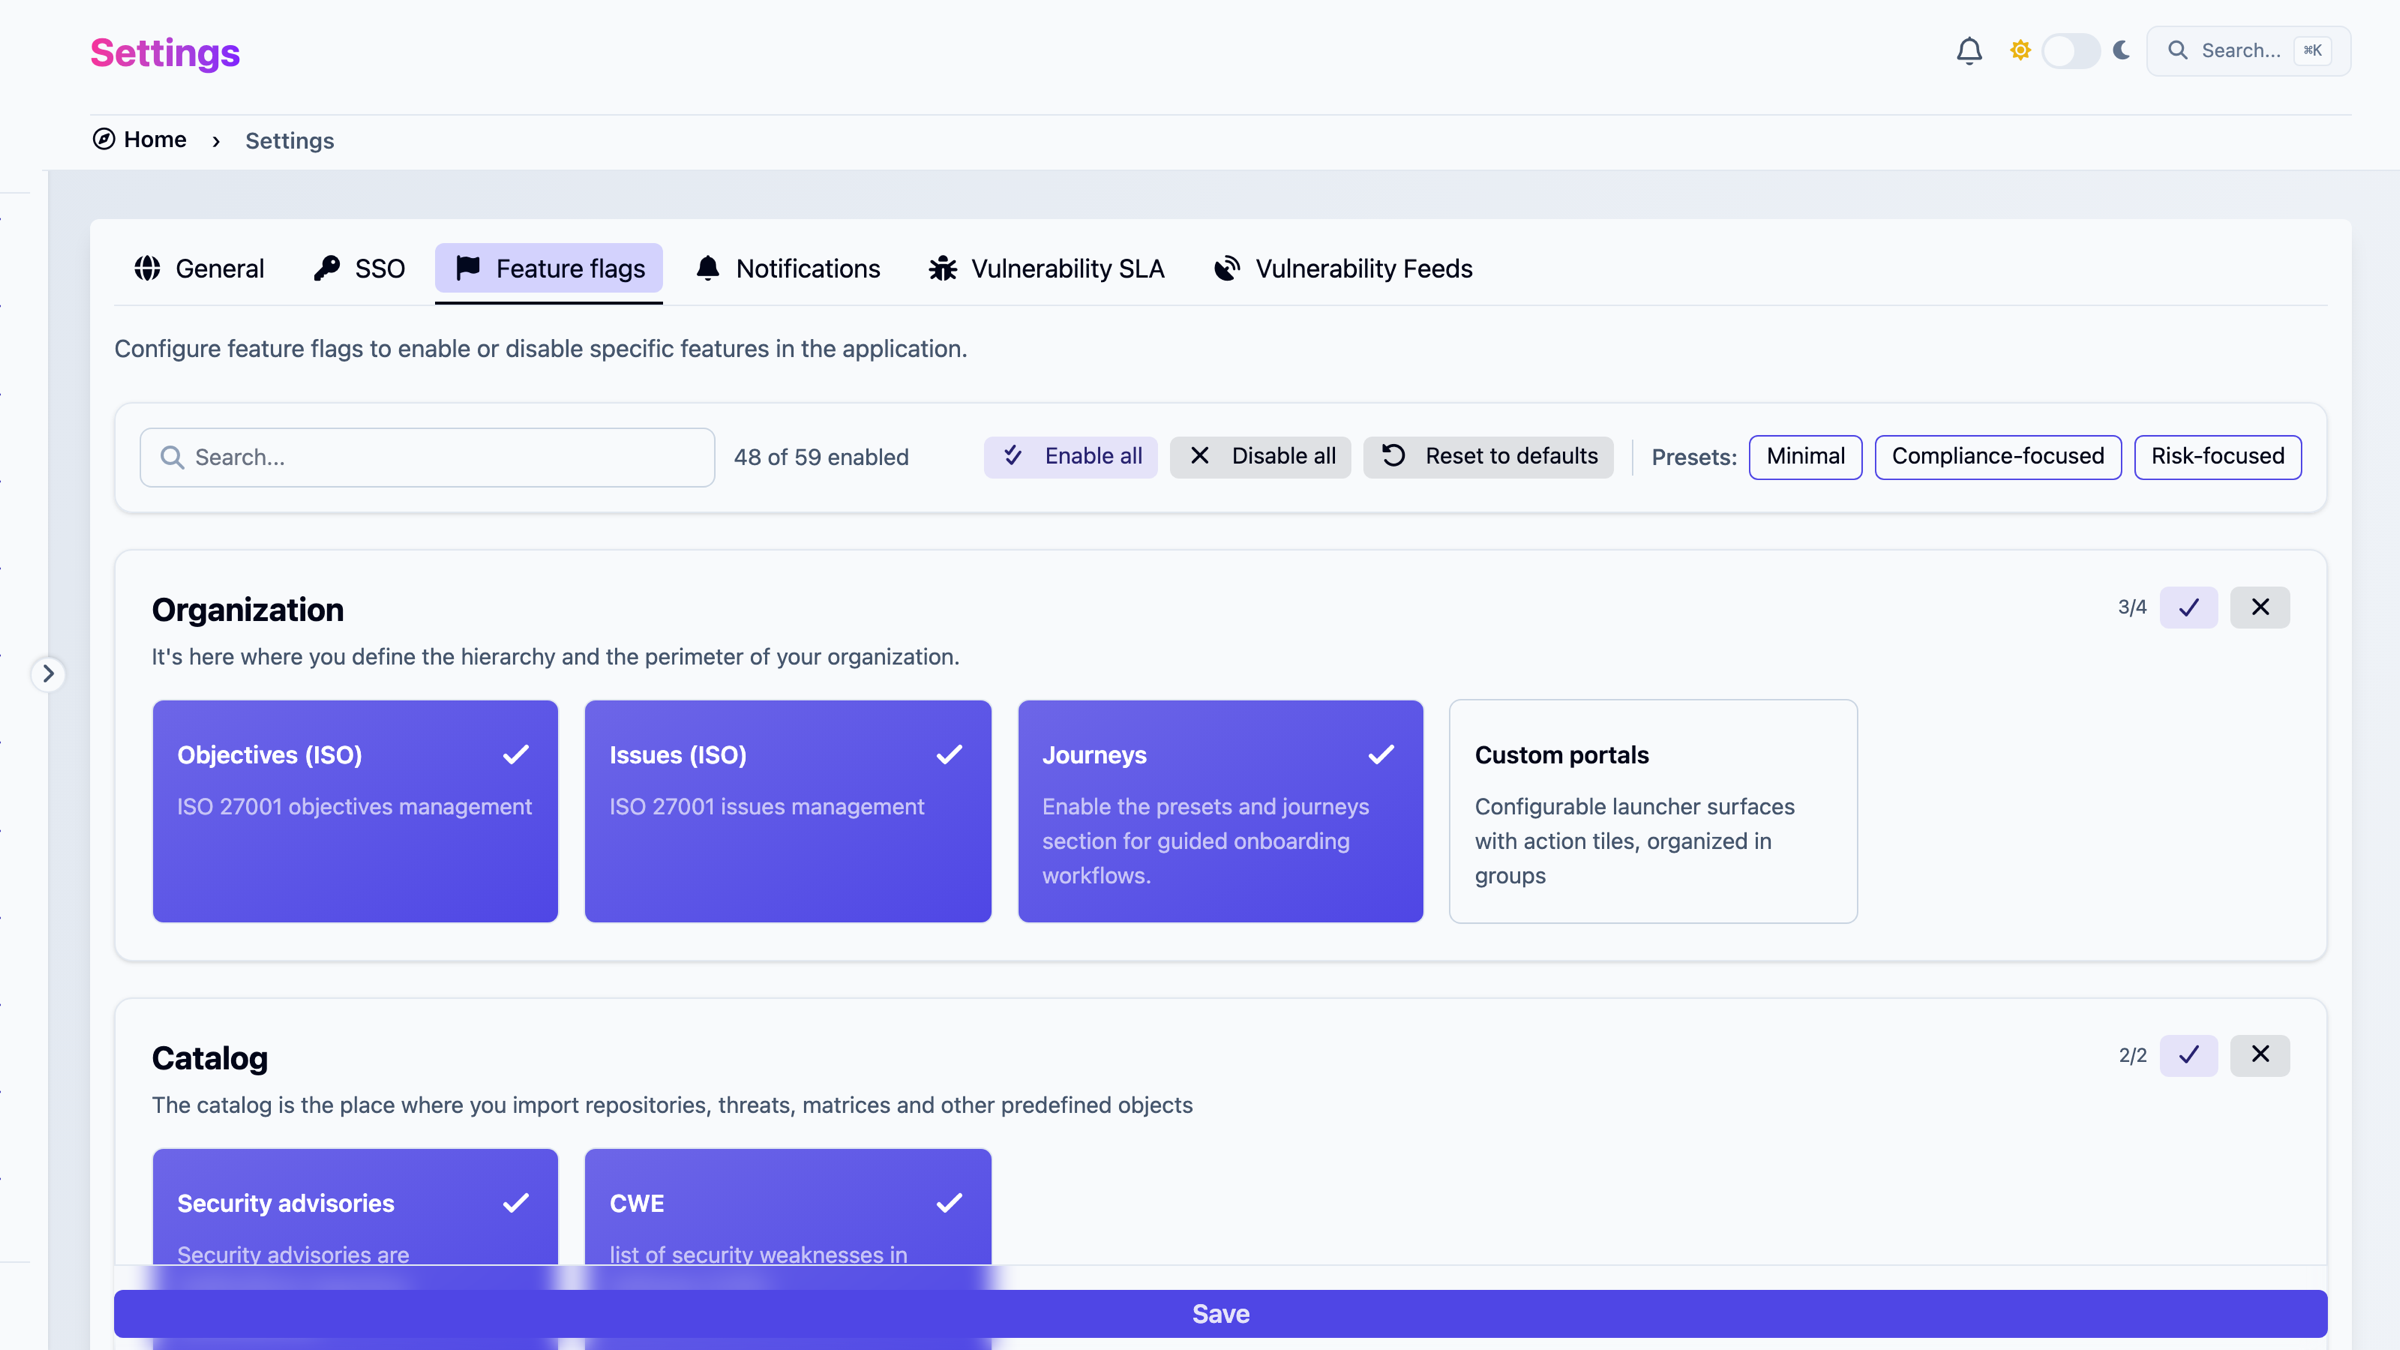
Aussi léger ou complet que nécessaire
Activez ou désactivez les modules selon votre organisation : une petite équipe démarre avec l'essentiel, une grande ouvre tout. Des préréglages vous lancent en un clic.
API
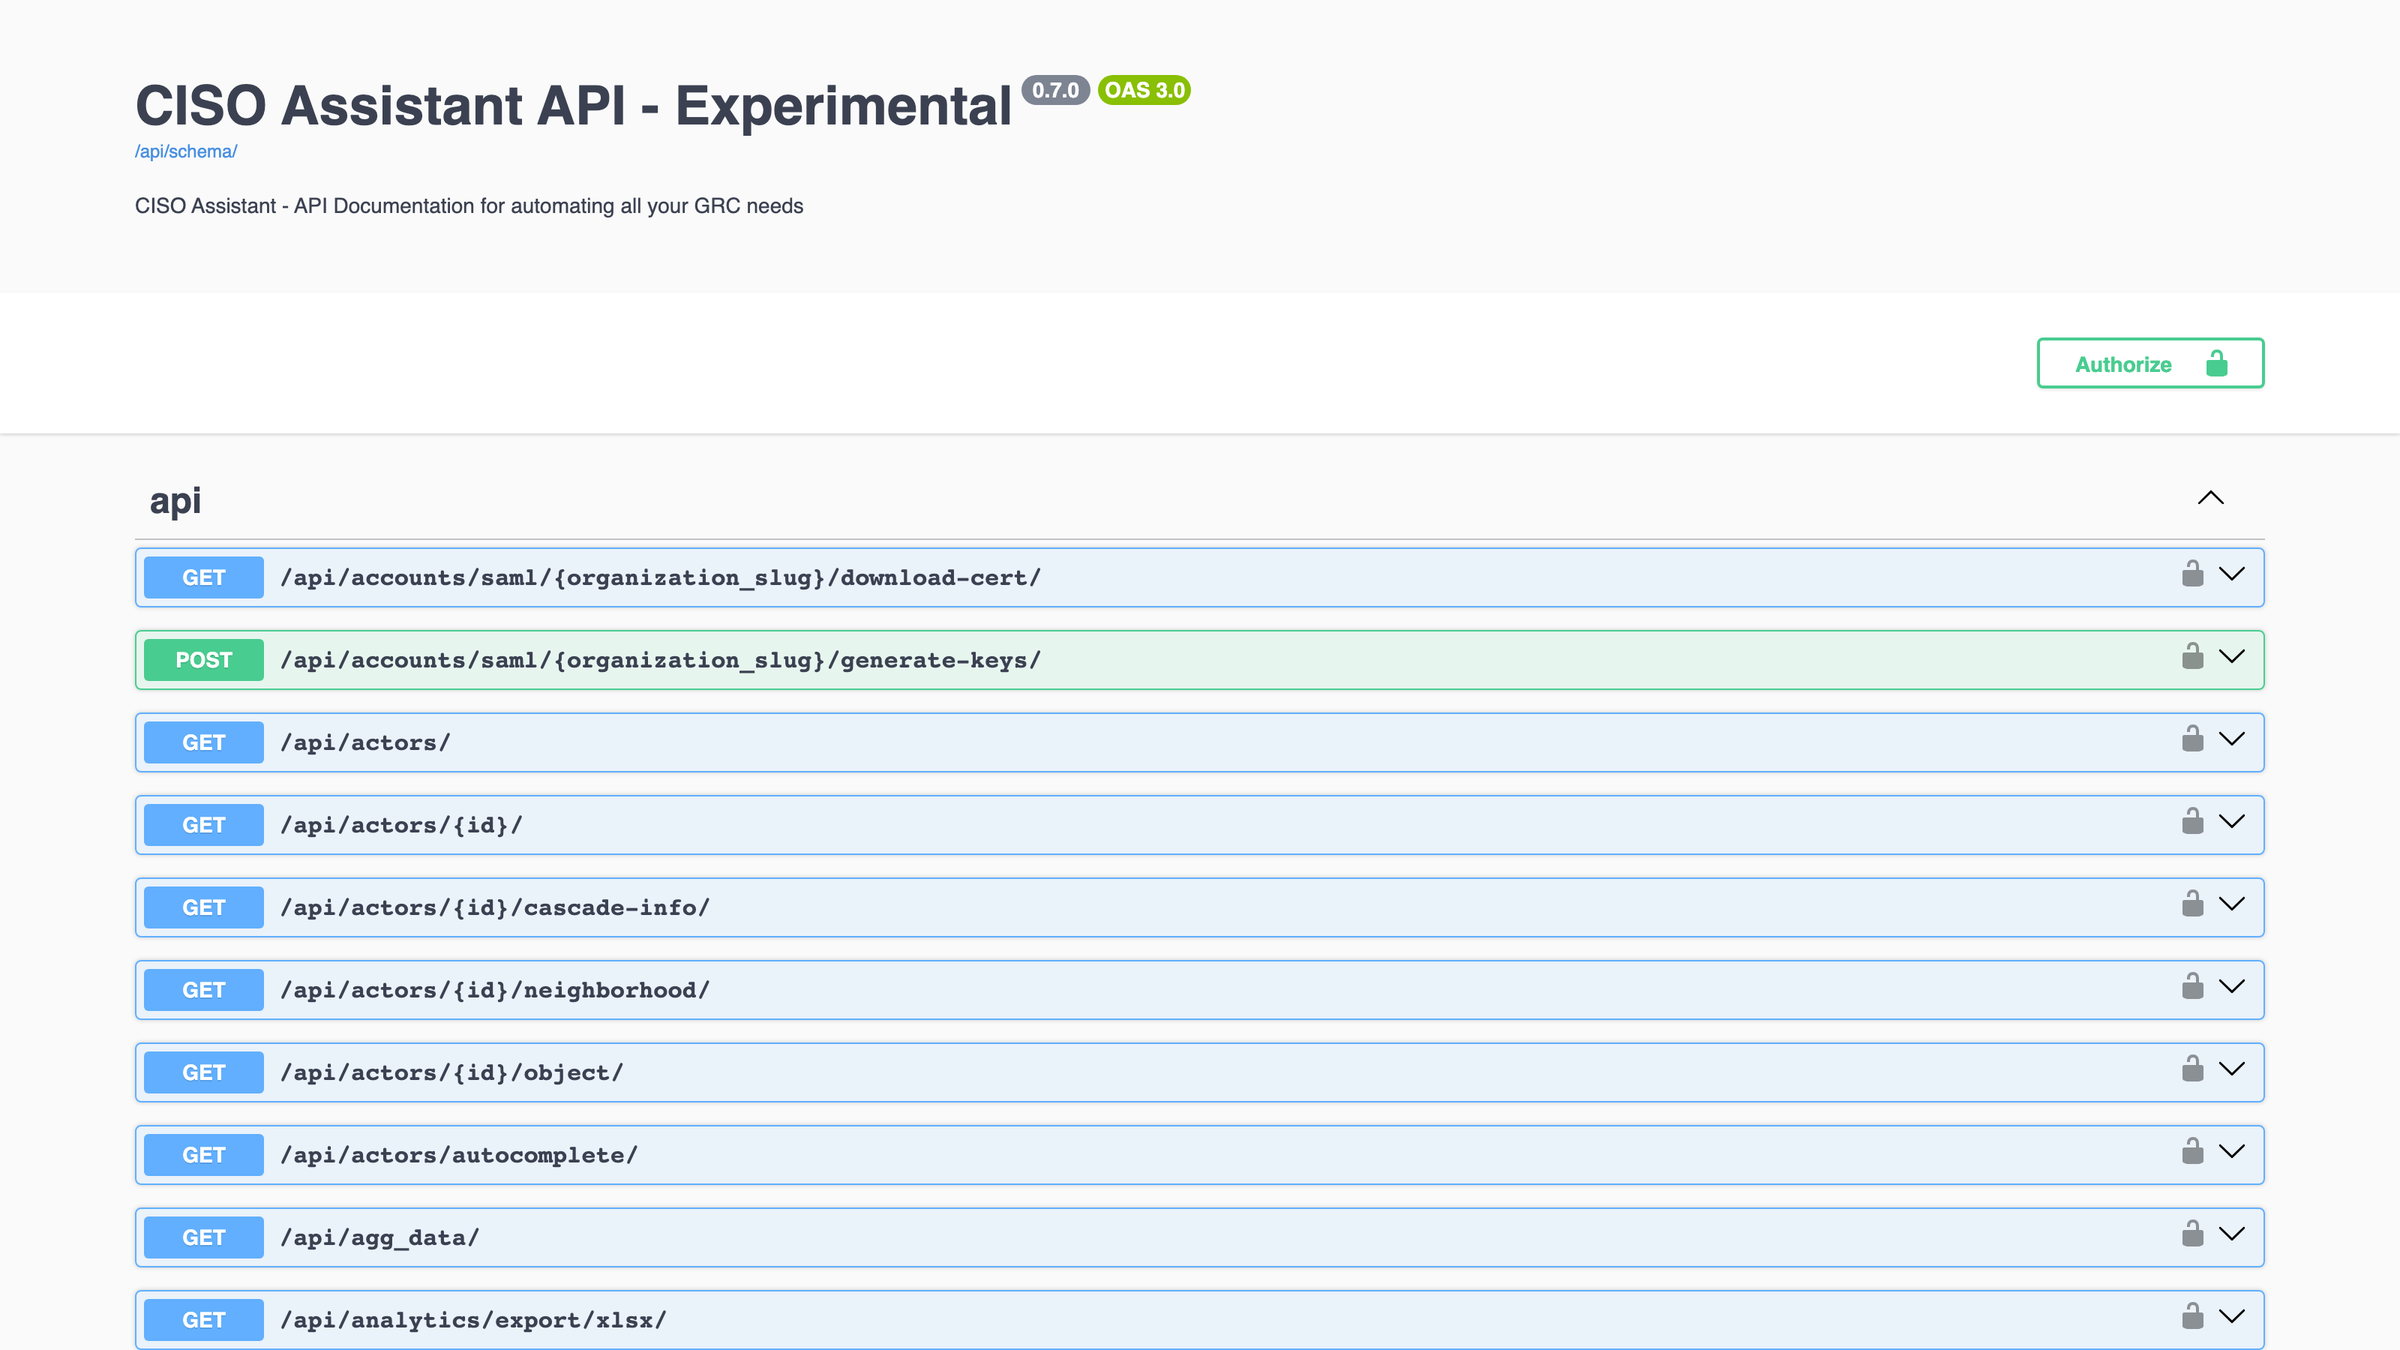
Une API REST pour tout ce que vous voyez
Automatisez imports, exports et reporting via l'API REST documentée, et connectez vos propres outils.
Essayez-le sur vos propres données
Ouvrez une instance d'essai gratuite et parcourez ces écrans avec vos propres référentiels, risques et mesures.